
情報漏洩対策が必要なのは分かるけれど、具体的に何から始めればいいのだろう

上記のお悩みをお持ちではありませんか?
企業の情報漏洩は、サイバー攻撃だけでなく、メールの誤送信や端末の紛失、従業員による情報の持ち出し、クラウドの設定ミスなど、日常業務のさまざまな場面で発生する可能性があります。
そのため、情報漏洩対策は、社員教育などの「人」、社内ルールや管理体制などの「組織」、セキュリティ機器・ツールなどの「技術」の3つの面から対策することが重要です。
とはいえ、情報漏洩の原因によって必要な対策は異なるため、自社では何を優先すればよいのか判断するのは難しいですよね。
この記事では、企業で起こる情報漏洩の原因や実際の事例を紹介したうえで、人・組織・技術に分けた対策、原因別に優先したい対策、情報漏洩が発生した場合の対応まで解説します。
記事を読むことで、自社で想定される情報漏洩リスクと必要な対策を整理し、現在の対策で不足している部分を確認できるようになります。
\自社のセキュリティ対策に不安がある方へ/
企業で起こる情報漏洩の主な原因・リスクと事例
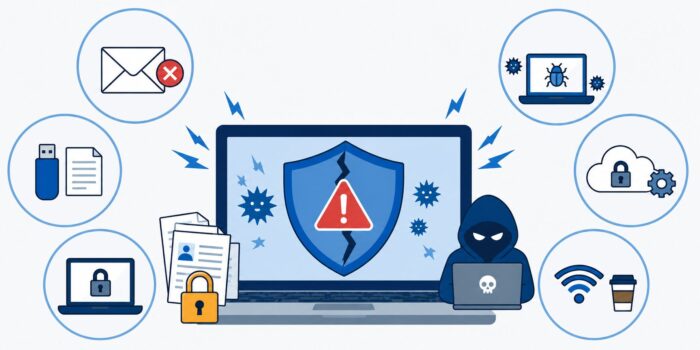
企業の情報漏洩は、サイバー攻撃だけが原因ではありません。メールの誤送信や情報の持ち出し、クラウドの設定ミスなど、日常業務のさまざまな場面で発生する可能性があります。
特に、電子メールやテレワーク、クラウドサービスなど、新たな業務環境における営業秘密の管理が課題として挙げられています。
ここでは実際の事例から、自社にも起こり得る情報漏洩の原因・リスクを確認しましょう。
メール誤送信・端末紛失などの人的ミスによる情報漏洩
情報漏洩は、従業員によるメールの誤送信や端末の紛失など、日常業務での人的ミスでも発生します。 特にメールは、宛先や添付ファイルを間違えるだけで、顧客情報などを社外へ漏洩させる可能性があります。
メールの宛先や添付ファイルを間違えると、本来は閲覧できない第三者に顧客情報や機密情報が渡ってしまいます。また、業務用のPCやスマートフォンを紛失した場合も、画面ロックなどの対策が不十分だと、保存された情報を第三者に閲覧されるおそれがあります。
大塚商会では2024年、社員が個人情報を含むファイルをメールに添付し、社外の1名へ誤送信しました。原因は、個人情報を含むシートの見落としや宛先の誤入力、送信前の確認不足とされています。
【対象企業】
株式会社大塚商会
【情報漏洩の経緯】
2024年4月、社員が個人情報を含むファイルを社外の第三者1名へ誤ってメール送信。
【主な被害】
- 2,687名分の氏名が漏洩
メールの誤送信や端末紛失を防ぐには、送信前の確認ルールを設けるほか、端末の画面ロックなど、ミスが起きても情報が漏れにくい仕組みを整えることが重要です。
従業員・退職者などによる個人情報や機密情報の持ち出し
企業では、業務上情報へアクセスできる従業員や関係者によって、情報が不正に持ち出されるケースもあります。
業務に必要な範囲を超えて顧客情報や機密情報へアクセスできたり、データをUSBメモリなどへ自由に保存できたりする環境では、内部の人間が大量の情報をコピーして社外へ持ち出すことも可能です。外部からの攻撃を防いでいても、正規の権限を持つ人による操作は防げない場合があります。
NTT西日本では、委託業務で使用していたシステムの運用保守業務に従事していた元派遣社員が、顧客情報を不正に持ち出していたことが判明しました。
【対象企業】
NTT西日本
【情報漏洩の経緯】
システムの運用保守業務に従事していた元派遣社員が、NTT西日本の顧客情報を不正に持ち出し。
【主な被害】
- 顧客情報(氏名・住所・電話番号・生年月日・メールアドレスなど)が不正に持ち出され漏洩
- 対象となった顧客への個別連絡が必要に
参照:NTT西日本「【NTT西日本】お客さま情報の不正流出に関するお詫びとお知らせ - 通信・ICTサービス・ソリューション」(2026年8月24日参照)
このような不正な持ち出しを防ぐには、業務に必要な人だけが情報へアクセスできるよう権限を設定し、データの持ち出しを制限したり、操作履歴を確認したりできる環境を整えることが重要です。
不正アクセス・ランサムウェアなどのサイバー攻撃による情報漏洩
外部からの不正アクセスやランサムウェアなどのサイバー攻撃によって、企業が保有する情報が漏洩するケースもあります。
サイバー攻撃では、盗んだID・パスワードやシステムの弱点などを悪用して社内システムへ侵入し、顧客情報や機密情報を盗み出すことがあります。 たとえば、ランサムウェアではデータを暗号化して業務を停止させるだけでなく、盗み出した情報の公開を材料に金銭を要求する手口もあります。
アフラック生命保険では2026年8月、契約者向けサイト「アフラック よりそうネット」などが第三者による不正アクセスを受け、顧客の個人情報を含む一部情報が漏洩したと公表しました。
【対象企業】
アフラック生命保険株式会社
【サイバー攻撃の経緯】
「オンライン相談」と契約者向けサイト「アフラック よりそうネット」が第三者による不正アクセスを受け、2026年6月に情報漏洩が判明。
【主な被害】
- 約440万人の顧客の個人情報が漏洩
- うち約22万人は保険料振替口座情報も漏洩
- 約4万店の代理店の個人情報が漏洩
- 被害拡大を防ぐため、関連するシステムを停止
参照:アフラック生命保険株式会社「当社保険・システムに対する不正アクセスの発生および情報漏えいに関するお詫び」2026年8月24日参照)
サイバー攻撃に備えるには、OS・ソフトウェアを最新に保つほか、ファイアウォールやIDS・IPS、ウイルス対策ソフトなど複数の対策を組み合わせることが重要です。
リモートワーク・クラウドによる情報漏洩
リモートワークやクラウドを利用する企業では、社外からのアクセスやクラウド上のデータまで含めて適切に管理する必要があります。
たとえば、クラウドの公開範囲を誤って設定すると、本来は社内や関係者だけが閲覧するデータをインターネット上の第三者から閲覧できる状態にしてしまう可能性があります。 また、リモートワークでは社外から業務システムへアクセスするため、ID・パスワードなどの認証情報が盗まれた場合の不正アクセスにも注意が必要です。
トヨタ自動車では2023年、クラウド環境の誤設定により、管理する一部データが約10年間にわたり外部からアクセスできる状態になっていたことが判明しました。
【対象企業】
トヨタ自動車株式会社
【情報漏洩の経緯】
クラウド環境の誤設定によって、一部のデータが外部からアクセスできる状態に。
【主な被害】
- 車載端末ID・車台番号・車両の位置情報・時刻が外部から閲覧された可能性
参照: トヨタ自動車株式会社 公式企業サイト「クラウド環境の誤設定によるお客様情報の漏洩可能性に関するお詫びとお知らせについて | コーポレート | グローバルニュースルーム」(2026年8月24日参照)
クラウドを利用する場合は、公開範囲やアクセス権限を適切に設定し、設定ミスがないか継続的に確認することが重要です。 トヨタも再発防止策としてクラウド設定を監査するシステムの導入と継続的な監視を挙げています。
フリーWi-Fi利用時の情報漏洩リスク
ホテルやカフェ、駅などで利用できるフリーWi-Fiは便利ですが、業務で利用する場合は情報漏洩につながるリスクに注意が必要です。
フリーWi-Fiの中には、通信が十分に保護されていないものや、正規のWi-Fiに見せかけて攻撃者が設置・侵害したものがあります。こうしたネットワークに接続すると、通信内容を盗み見られたり、偽サイトへ誘導されてID・パスワードを盗まれたりする可能性があります。
実際にMicrosoftは2026年、ホテルや会議施設などのゲスト向けWi-Fiを悪用し、出張者を狙うサイバー攻撃を確認しています。
【対象企業】
Microsoft
【攻撃内容】
ホテルなどのゲスト向けWi-Fiの通信を操作し、利用者をフィッシングサイトや偽のソフトウェア更新画面などへ誘導。
【主なリスク・影響】
- ID・パスワードなどの認証情報を盗まれる
- マルウェアに感染する
- Microsoft 365のアカウントやデータへ不正アクセスされる可能性
参照:日本経済新聞「 ロシア系、公衆Wi-Fiでサイバー攻撃 Microsoft「出張者は要注意」」(2026年8月24日参照)
社外で業務を行う場合は、安全性を確認できないフリーWi-Fiへの接続を避け、会社が認めたモバイル回線などを利用することが情報漏洩対策につながります。
AI利用による機密情報・個人情報の漏洩
生成AIを業務で利用する際は、従業員が機密情報や個人情報を入力することで、情報漏洩につながるリスクがあります。
生成AIに入力した文章やファイルは、利用するサービスや契約内容によって、サービス提供者側で保存・利用される場合があります。
そのため、顧客の個人情報や社外秘の資料、ソースコードなどを入力すると、自社で管理すべき情報を外部サービスへ送信することになり、情報漏洩につながるおそれがあります。
実際にサムスン電子では2023年、従業員がChatGPTに社内の機密情報を入力し、社外の生成AIサービスへ機密情報が送信される事案が発生しました。
【対象企業】
サムスン電子
【情報漏洩の経緯】
従業員がChatGPTへ社内機密のソースコードなどを入力し、誤って流出。
【主な被害】
- 入力した機密情報が外部に流出するリスクが発生
- 外部の生成AIサービスの社内利用を制限
参照:Forbes JAPAN 公式サイト(フォーブス ジャパン)「サムスン、ChatGPTの社内使用禁止 機密コードの流出受け」
生成AIを業務で利用する場合は、入力してはいけない情報や利用できるサービスを明確にするだけでなく、入力データの保存・利用条件の確認やアクセス権限の管理など、サービス側・システム側の対策も組み合わせることが重要です。
\自社のセキュリティ対策に不安がある方へ/
企業が行うべき情報漏洩対策|人・組織・技術に分けて解説
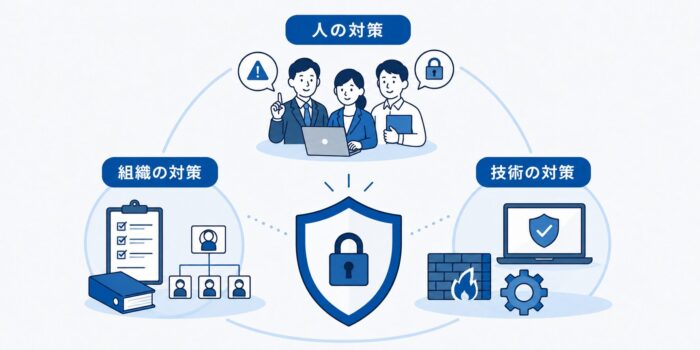
企業の情報漏洩対策は、セキュリティ機器を導入するだけでは十分ではありません。
従業員が適切に情報を扱う「人の対策」、会社としてルールや管理体制を整える「組織の対策」、システムで情報を守る「技術の対策」を組み合わせることが重要です。
ここでは、それぞれの役割と具体的な対策を解説します。
人の対策|社員教育を行い情報の取り扱いを周知する
情報漏洩を防ぐには、従業員一人ひとりが情報の正しい取り扱い方だけでなく、問題が発生した際の対応まで理解しておくことが重要です。
メールの誤送信や端末の紛失などは、十分に注意していても完全になくすことはできません。また、不審なメールを誤って開いてしまうなど、従業員自身では安全か判断しにくいケースもあります。
そのため、「何をしてはいけないか」だけでなく、誤送信や紛失、不審な操作などが発生した場合に「誰へ報告し、最初に何をするのか」まで教育し、被害を広げないための行動を周知しておきましょう。
| 人の対策 | 具体的な対策 |
|---|---|
| 日常業務での確認・行動 | ・メール送信前に送信先・添付ファイルが正しいか確認する ・不審なメールやURLを安易に開かない ・書類やPCなどの端末を開いたまま放置・離席しない |
| 情報の取り扱い | ・個人情報・機密情報の取り扱い方法を理解する ・生成AIなど外部サービスへ入力してよい情報・いけない情報を理解する ・会社が認めていない方法で情報を持ち出さない |
| 異常発生時の初動 | ・誤送信や端末紛失が発生したら速やかに報告する |
入社時だけでなく定期的に研修を行い、「情報漏洩を起こさない行動」と「起きた場合に被害を広げない行動」の両方を従業員が実践できる状態にしておきましょう。
組織の対策|アクセス権限・持ち出しなどの社内ルールを整備する
従業員の注意だけに頼らず、情報を誰が・どこまで・どのように扱えるかを会社として決め、管理することも必要です。
例えば、すべての従業員が顧客情報を閲覧できたり、USBメモリなどへ自由にデータを保存できたりする環境では、誤操作や不正な持ち出しにつながる可能性があります。情報の重要度や業務内容に合わせて、アクセスできる人や取り扱い方法を決めておきましょう。
| 組織の対策 | 具体的な対策 |
|---|---|
| アクセス権限の管理 | ・業務に必要な人だけにアクセス権限を付与する |
| 情報・端末の取り扱いルール | ・PC・USBメモリ・書類などの持ち出し条件を決める ・個人情報・機密情報の保存・共有方法を決める ・社外で端末や情報を利用する際のルールを決める |
| サービス利用の管理 | ・業務で利用できるクラウドや生成AIなどを決める ・会社が許可していないサービスの業務利用を制限する ・新しいサービスを導入する際の確認手順を決める |
| 情報漏洩発生時の対応体制 | ・情報漏洩が疑われる場合の報告先を決める ・トラブル発生時の担当者や対応手順をあらかじめ決める ・顧客や関係機関への連絡が必要な場合の対応方法を整える |
ルールを文書化するだけでなく、アクセス権限やサービスの利用状況を定期的に確認し、ルールと実際の運用にずれがあれば修正しましょう。
技術の対策|OSの更新・セキュリティ機器・ツールで情報を守る
従業員への教育や社内ルールだけでは、外部からのサイバー攻撃やシステムの弱点を狙った攻撃まで防ぐことはできないため、技術的な対策も必要です。
例えば、従業員がルールを守っていても、古いOSやソフトウェアの弱点を悪用して不正アクセスされたり、巧妙なメールからマルウェアに感染したりする可能性があります。また、人的ミスを完全になくすことも困難です。
そのため、OS・ソフトウェアの更新に加え、ウイルス対策ソフトやファイアウォール、IDS・IPSなどを活用し、人の注意だけに依存しない仕組みを整えることが重要です。
| 技術の対策 | 具体的な対策 |
|---|---|
| 脆弱性・マルウェア対策 | ・PCなどの端末のOSやソフトウェアを最新の状態に保つ |
| ネットワーク対策 | ・ファイアウォールで不要な通信を制限する ・IDS・IPSで不審な通信を検知・遮断する ・Webフィルタリングで危険なサイトへのアクセスを制限する |
| 認証・アクセス対策 | ・多要素認証を導入する ・システムへのアクセスを必要な利用者に制限する ・不要になったアカウントを停止・削除する |
| 情報流出・監視対策 | ・重要なデータを暗号化する ・アクセスや操作の履歴を記録する ・不審なアクセスや操作を確認できるようにする |
どの企業にも同じツールが必要なわけではありません。
自社が扱う情報や利用環境、想定される情報漏洩の原因を整理したうえで、「侵入を防ぐ」「不正なアクセスを防ぐ」「情報の持ち出しを検知・制限する」など、必要な対策を組み合わせて導入しましょう。
セキュリティ対策を定期的に対策を見直す
情報漏洩対策は、一度実施して終わりではなく、業務環境や新たなリスクに合わせて定期的に見直すことが重要です。
新しいクラウドや生成AIを導入したり、リモートワークを始めたりすると、情報を保存・共有する場所や社外からアクセスする機会が増え、これまでの対策では想定していなかった情報漏洩リスクが生じる場合があります。
そのため、環境が変わった際はアクセス権限だけでなく、情報の取り扱いルール、利用サービス、端末・ネットワークの設定、セキュリティ機器・ツールなど、「人・組織・技術」の対策全体に不足がないか確認しましょう。
| 見直すタイミング | 主な確認内容 |
|---|---|
| 新しいサービス・システムの導入時 | ・アクセス権限や公開範囲に問題がないか |
| 入社・異動・退職時 | ・必要なアクセス権限だけが付与されているか ・不要なアカウントや権限が残っていないか |
| 働き方・業務内容の変更時 | ・リモートワークなど新しい利用環境に対応できているか ・既存の社内ルールに不足がないか |
| 情報漏洩・ヒヤリハットの発生時 | ・発生原因を特定できているか ・同じ問題を防ぐためにルールや設定を変更する必要がないか |
| 定期的な確認時 | ・OSやソフトウェアが更新されているか ・アクセス権限やセキュリティ設定が現在の業務に合っているか |
新しいサービスの導入や人員・働き方の変更があったときに加え、定期的に「人・組織・技術」の3つを確認し、現在の業務で想定される情報漏洩リスクに対応できていない部分を更新しましょう。
\自社のセキュリティ対策に不安がある方へ/
【原因・リスク別】自社で優先すべき情報漏洩対策を確認
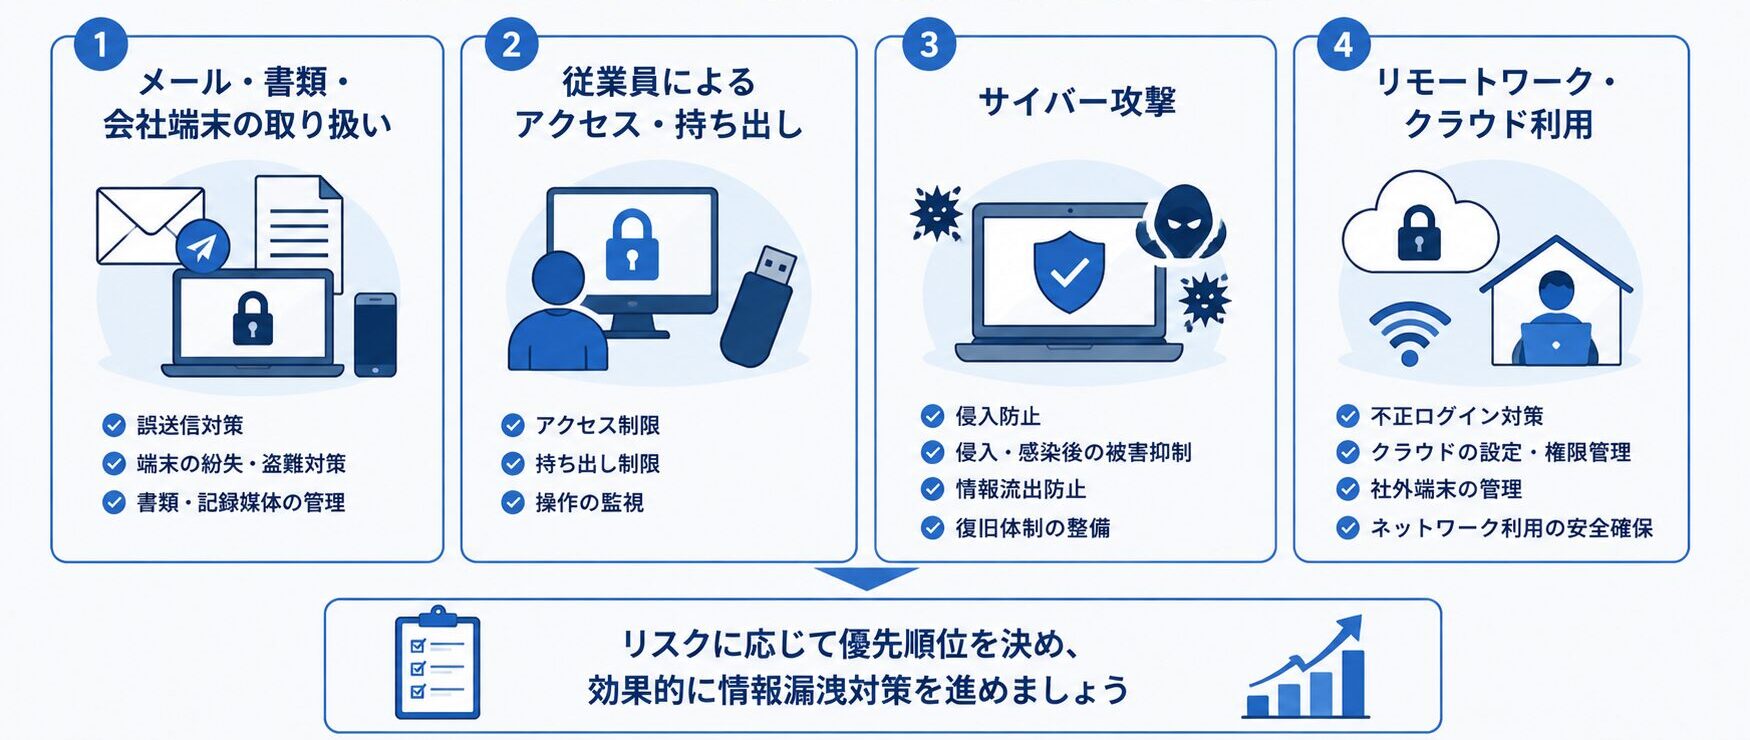
ここまで、企業が行うべき情報漏洩対策を「人・組織・技術」に分けて解説しました。
ただし、情報漏洩の原因やリスクによって、必要な対策は異なります。 例えば、メールの誤送信と外部からのサイバー攻撃では、優先すべき対策も同じではありません。
ここでは、自社で想定される情報漏洩の原因・リスク別に、どのような対策を優先すべきかを具体的に解説します。
メール・書類・会社端末などの取り扱いによる情報漏洩への対策
メールの誤送信やPC・書類の紛失など、日常業務で起こる人的ミスには「ミスを減らす対策」と「ミスが起きても情報を守る対策」の両方が必要です。
例えば、送信前に宛先を確認していても誤送信を完全になくすことはできません。また、外出先で業務用PCを紛失する可能性もあります。そのため、確認ルールだけに頼らず、端末やデータ自体も保護します。
| 分類 | 優先したい対策 |
|---|---|
| メールの誤送信対策 | ・送信先・添付ファイルを送信前に確認する ・重要な情報を送信する際のルールを決める |
| 端末の紛失・盗難対策 | ・PC・スマートフォンに画面ロックを設定する ・端末内の重要なデータを暗号化する |
| 書類・記録媒体の管理 | ・書類やPCなどの端末を開いたまま放置しない ・社外への持ち出し・廃棄方法を決める |
メール・書類・端末を扱う機会が多い企業は、まず日常業務の取り扱いルールを確認し、誤送信や紛失が発生しても第三者が情報を閲覧しにくい状態まで整えましょう。
従業員による情報へのアクセス・持ち出しによる情報漏洩への対策
従業員や退職者による情報の持ち出しには、必要以上の情報へアクセスできないようにし、不審な操作や持ち出しを把握できる状態にすることが重要です。
正規のID・パスワードを持つ従業員による操作は、外部からの不正アクセスとは異なり、ファイアウォールなどの入口対策だけでは防げない場合があります。
そのため、「誰が何の情報を扱えるか」と「実際に何をしたか」の両方の管理が必要です。
| 分類 | 優先したい対策 |
|---|---|
| アクセス制限 | ・業務に必要な情報だけにアクセスできるよう権限を設定する ・異動・退職時に不要な権限やアカウントを削除する |
| 持ち出し制限 | ・USBメモリなどへのデータ保存・持ち出しを制限する ・重要なデータを暗号化する |
| 操作の監視 | ・アクセス・操作履歴を記録する(アクセスログ) ・大量のデータ取得など不審な操作を確認する(ログ監視) |
顧客情報や機密情報を扱う企業は、「アクセスできる人を必要最小限にする」「持ち出せる方法を制限する」「操作を後から確認できる」の3点を優先して整えましょう。
サイバー攻撃による情報漏洩への対策
不正アクセスやランサムウェアなどのサイバー攻撃には、社内へ侵入させないだけでなく、侵入された場合の被害拡大や情報の流出まで想定した対策が必要です。
例えば、ファイアウォールで不正な通信を防いでいても、従業員が不審なメールの添付ファイルを開いてマルウェアに感染する可能性があります。そのため、下記のように「入口・内部・出口」の複数段階で対策します。
| 分類 | 優先したい対策 |
|---|---|
| 侵入を防ぐ | ・不要な通信を制限する(ファイアウォール) ・不審な通信を検知・遮断する(IDS・IPS) ・不審なメールの受信を減らす(スパムフィルター) |
| 侵入・感染後の被害を抑える | ・マルウェアの感染を検知・防止する(ウイルス対策ソフト) ・端末の不審な動作を検知・対処する(EDR) ・OS・ソフトウェアを最新の状態に保つ(アップデート・パッチ適用) |
| 情報流出を防ぐ | ・危険なサイトへのアクセスを制限する(Webフィルタリング) ・重要なデータを第三者に読み取られにくくする(データ暗号化) |
| 被害から復旧する | ・重要なデータを定期的に複製・保管する(バックアップ) ・バックアップから正常に復旧できるか確認する(復旧テスト) |
一つのセキュリティ機器だけに頼らず、「侵入を防ぐ→侵入後の被害を抑える→情報流出を防ぐ→復旧する」の各段階に不足がないか確認しましょう。
リモートワーク・クラウド利用時の情報漏洩への対策
リモートワークやクラウドを利用する企業では、社外からの不正アクセスと、クラウド上の情報を誤って公開・共有するリスクの両方に対策が必要です。
社内だけでシステムを利用していたときとは異なり、自宅などからクラウド上の情報へアクセスできるため、ID・パスワードを盗まれれば第三者にログインされる可能性があります。
また、クラウドの公開範囲や共有設定を誤れば、本来見せる必要のない相手から情報を閲覧されるおそれがあります。
そのため、下記のように対策を取りましょう。
| 分類 | 優先したい対策 |
|---|---|
| 不正ログイン対策 | ・多要素認証を設定する ・業務に必要な利用者だけにアクセスを許可する |
| クラウドの設定・権限管理 | ・ファイルやデータの公開範囲を確認する ・共有相手やアクセス権限を必要最小限にする ・不要になったアカウントや権限を削除する |
| 社外での端末利用 | ・会社が認めた端末・サービスを利用する ・私物端末を業務利用する場合のルールを定める(BYOD管理) ・端末に画面ロックやデータの暗号化を設定する ・紛失・盗難時の報告や対応手順を決める |
| ネットワーク利用 | ・安全性を確認できないフリーWi-Fiの業務利用を避ける ・会社が認めた通信方法を利用する |
リモートワークやクラウドを利用している企業は、「誰がアクセスできるか」「誰と共有しているか」「どの端末・通信環境から利用しているか」を確認し、社外から利用できる範囲を必要最小限にしましょう。
\自社のセキュリティ対策に不安がある方へ/
情報漏洩が発生した場合に企業が行うべき対応
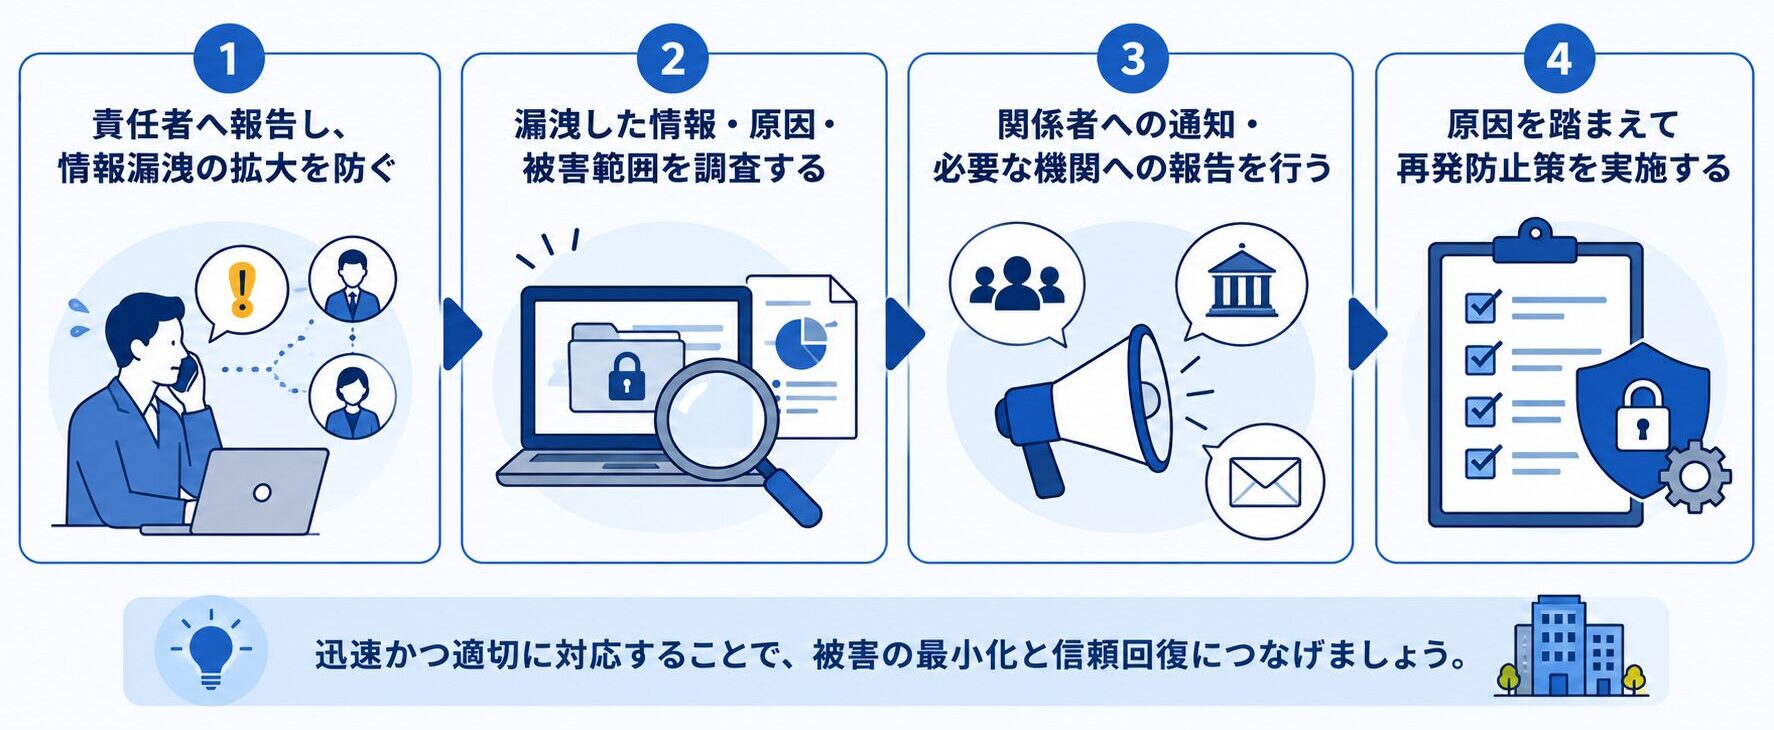
情報漏洩が発生した場合は、慌てて対応すると被害を広げたり、原因を調べるために必要な情報を失ったりする可能性があります。
まず被害の拡大を防ぎ、原因や影響範囲を確認したうえで、関係者への通知・報告、復旧・再発防止へ進むことが重要です。
ここでは、情報漏洩が起きた場合の基本的な対応手順を解説します。
責任者へ報告し、情報漏洩の拡大を防ぐ
情報漏洩が疑われる場合は、まず社内の責任者へ報告し、被害が広がらないための初動対応を行います。
例えば、情報が外部から閲覧できる状態を放置したり、感染した端末をネットワークにつないだままにしたりすると、被害がさらに広がる可能性があります。
このため、担当者だけで判断して端末やデータを操作せず、責任者へ速やかに報告したうえで、記録を残しながら被害拡大を防ぐ対応を進めましょう。
具体的な対応は以下です。
| 具体的な行動 | |
|---|---|
| 社内への報告 | ・責任者・担当者へ速やかに報告する |
| 被害拡大の防止 | ・必要に応じてネットワークを遮断する ・漏洩した情報や対象機器を隔離する ・必要に応じてシステム・サービスを停止する |
| 記録の保全 | ・発生状況や対応内容を記録する ・原因調査に必要なログなどを保存する ・不用意に端末の電源を切るなど、記録が失われる操作を避ける |
参照:IPA 独立行政法人 情報処理推進機構「中小企業の情報セキュリティ対策ガイドライン 第4.0版」(2026年8月25日参照)
参照:個人情報保護委員会「漏えい等の対応とお役立ち資料」(2026年8月25日参照)
漏洩した情報・原因・被害範囲を調査する
被害拡大を防ぐと同時に、何の情報が、どのような原因で、どこまで漏洩したのかを調査します。
調査結果は、その後の本人への通知や関係機関への報告、再発防止策を判断するためにも必要です。例えば顧客情報の漏洩なら、漏洩した情報の種類だけでなく、対象者や二次被害のおそれなども確認します。
| 具体的な行動 | |
|---|---|
| 事実関係の確認 | ・いつ発生・発覚したのか確認する |
| 影響範囲の特定 | ・対象となった人数・件数を確認する ・影響を受けた顧客・取引先・システムなどを確認する ・二次被害が発生する可能性を確認する |
| 原因の調査 | ・誤操作、不正アクセス、設定ミスなど原因を調べる ・必要に応じてアクセス・操作の記録などを確認する |
| 対応内容の記録 | ・発覚から現在までの対応を時系列で記録する ・自社で調査が難しい場合は専門事業者への依頼を検討する |
「何が漏れたか」だけで終わらせず、「誰に影響するか」「なぜ起きたか」まで整理し、通知・報告と再発防止に必要な情報をそろえます。
参照:IPA 独立行政法人 情報処理推進機構「中小企業の情報セキュリティ対策ガイドライン 第4.0版」(2026年8月25日参照)
参照:個人情報保護委員会「漏えい等の対応とお役立ち資料」(2026年8月25日参照)
関係者への通知・必要な機関への報告を行う
調査した内容をもとに、漏洩した情報や被害状況に応じて、本人への通知や必要な機関への報告を行います。
特に、個人情報が漏洩した場合は、まず個人情報保護委員会への報告や本人への通知が必要なケースに該当するか確認しましょう。
報告が必要な場合は、発覚からおおむね3~5日以内に速報、原則30日以内(不正目的のおそれがある場合は60日以内)に確報を行う必要があります。
| カテゴリ | 具体的な行動 |
|---|---|
| 本人への通知 | ・本人への通知が必要な事案か確認する ・漏洩の概要や対象となった情報など必要事項を通知する ・二次被害を防ぐために必要な情報を案内する |
| 行政機関等への報告 | ・個人情報保護委員会などへの報告が必要か確認する ・業種ごとに報告先を確認する ・必要な期限までに報告する |
| 警察への相談・届出 | ・不正アクセスや情報の窃取など、犯罪の可能性がある場合は相談 ・被害状況に応じて被害届などの届出を検討する |
| 取引先への対応 | ・契約上の報告義務がないか確認する ・影響する取引先へ必要な情報を共有する |
| 公表・問い合わせ対応 | ・事案に応じて公表の必要性を判断する ・必要に応じて問い合わせ窓口を設ける |
なお、情報漏洩が発生した場合でも、事実の公表が一律に義務付けられているわけではありません。 ただし、本人への通知が困難で代替措置を取る場合など、公表が必要になるケースがあります。
漏洩した情報の種類や被害状況によって必要な対応は異なるため、本人への通知、行政機関への報告、取引先への連絡、公表の必要性をそれぞれ確認し、必要な対応を期限内に行いましょう。
参照:IPA 独立行政法人 情報処理推進機構「中小企業の情報セキュリティ対策ガイドライン 第4.0版」(2026年8月25日参照)
参照:個人情報保護委員会「漏えい等の対応とお役立ち資料」(2026年8月25日参照)
参照:個人情報保護委員会「個人情報保護法に関するQ&A(Q6-33)」(2026年8月25日参照)
原因を踏まえて再発防止策を実施する
原因と被害範囲を把握したら、安全な状態へ復旧するとともに、調査で判明した原因に合わせて再発防止策を実施します。
例えば、クラウドの設定ミスなら公開範囲を修正し、メールの誤送信なら送信手順を見直すなど、原因によって必要な対策は異なります。単に業務を元に戻すだけではなく、情報漏洩につながった問題そのものを改善することが必要です。
| カテゴリ | 具体的な行動 |
|---|---|
| 安全な状態への復旧 | ・問題のある設定やシステムを修正する ・必要なデータを復元する ・安全を確認して停止していたシステム・サービスを再開する |
| 技術面の再発防止 | ・システムの弱点や設定不備を修正する ・必要なセキュリティ対策を追加する ・アクセス権限などの設定を見直す |
| ルール・教育の改善 | ・情報の取り扱いルールを見直す ・発生原因を踏まえて社員教育を行う ・情報漏洩発生時の対応手順を改善する |
| 再発防止策の確認 | ・決めた対策が実施されているか確認する ・同様の問題がほかの部署・システムにもないか確認する |
発生原因に対応した修正だけでなく、同じ問題がほかの業務やシステムにもないか確認し、必要な範囲へ再発防止策を周知します。
参照:IPA 独立行政法人 情報処理推進機構「中小企業の情報セキュリティ対策ガイドライン 第4.0版」(2026年8月25日参照)
参照:個人情報保護委員会「漏えい等の対応とお役立ち資料」(2026年8月25日参照)
\自社のセキュリティ対策に不安がある方へ/
企業の情報漏洩対策に使われる主なセキュリティ機器・ツール
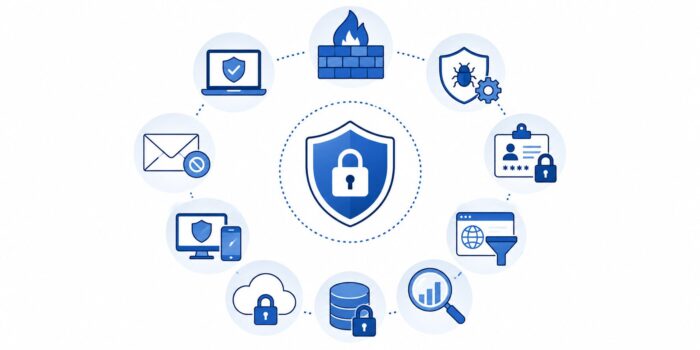
企業の情報漏洩対策には、外部からの侵入を防ぐもの、侵入・感染後の被害を抑えるもの、社外への情報流出を防ぐものなど、役割の異なるセキュリティ機器・ツールがあります。
一つの対策ですべての情報漏洩を防ぐことは難しいため、それぞれの役割を理解し、自社で想定されるリスクに合わせて組み合わせることが重要です。
ここでは、企業の情報漏洩対策に使われる主なセキュリティ機器・ツールの機能を解説します。
外部からの不正な侵入を防ぐ|ファイアウォール・IDS/IPS・スパムフィルター
外部からの不正アクセスや不審なメールなどを防ぐには、社内ネットワークへ侵入される前の「入口」で対策します。
例えば、インターネットから社内ネットワークへの不審な通信を制限したり、マルウェアが添付された可能性のあるメールを従業員へ届きにくくしたりする対策です。
| 主な機器・ツール | 主な役割 |
|---|---|
| ファイアウォール | 通信の送信元や宛先などを確認し、許可していない通信を制限する |
| IDS | ネットワーク上の不審な通信を検知して管理者などへ知らせる |
| IPS | ネットワーク上の不審な通信を検知し、必要に応じて遮断する |
| スパムフィルター | 迷惑メールや不審なメールを判定し、受信を制限する |
これらは役割が異なるため、どれか一つを入れていれば大丈夫と考えず、不審な通信やメールなど、自社で対策できていない侵入経路がないか確認することが大切です。
侵入・感染後の被害拡大を防ぐ|ウイルス対策ソフト・EDR
入口で対策していても、すべての攻撃やマルウェアの侵入を防げるとは限りません。
そのため、PCなどの端末側でも感染を防いだり、不審な動きを発見したりするツールを使用します。
例えば、従業員が不審な添付ファイルを開いてマルウェアに感染したり、侵入した攻撃者によって端末上で不正な操作が行われたりするケースがあります。
代表的なツールには、以下があります。
| 主なツール | 主な役割 |
|---|---|
| ウイルス対策ソフト | マルウェアを検知し、感染の防止や駆除を行う |
| EDR | PCなどの端末の動作を監視し、不審な動きを検知して調査・対処につなげる |
このほかにも、アクセス制御やネットワークの分離、ログ監視など、侵入後の被害範囲を抑えたり異常を発見したりする対策があります。
ウイルス対策ソフトやEDRだけですべての被害拡大を防ぐものではないため、自社のシステムや扱う情報に応じて複数の対策を組み合わせることが重要です。
危険なWebサイトへのアクセスや情報流出を防ぐ|Webフィルタリング・データ暗号化
情報漏洩は外部からの侵入だけでなく、従業員が危険なWebサイトへアクセスしたり、重要なデータが入った端末を紛失したりすることでも発生する可能性があります。
そのため、危険なサイトへのアクセスを制限する対策と、万が一データが外部へ渡った場合に内容を守る対策があります。
| 主なツール・仕組み | 主な役割 |
|---|---|
| Webフィルタリング | 危険・不適切なWebサイトへのアクセスを制限する |
| データ暗号化 | 外部へ渡ったデータを第三者に読み取られにくくする |
| DLP | 機密情報などを検知し、外部への送信・持ち出しを監視・制御する |
| デバイス制御 | USBメモリなどへのデータ保存・持ち出しを制限する |
情報が社外へ流出する経路は、Webアクセス、メールやクラウドへの送信、USBなどへの保存、端末の紛失など複数あります。
自社で重要な情報が「どの経路から外へ出る可能性があるか」を確認したうえで、必要なツールを選びましょう。
\自社のセキュリティ対策に不安がある方へ/
複数のセキュリティ対策をまとめるならUTMがおすすめ
前項で紹介したように、情報漏洩につながるサイバー攻撃に備えるには、ファイアウォールやIDS・IPS、ウイルス対策ソフト、Webフィルタリングなど、複数の対策を組み合わせることが重要です。
しかし、「必要な対策は分かったものの、これだけの機器やツールを個別に導入・管理するのは大変」と感じる担当者もいるでしょう。
そこで選択肢となるのが、複数のセキュリティ機能を1台にまとめた「UTM(統合脅威管理)」です。
ここでは、UTMでどのような対策ができるのか、複数の機器を個別に導入する場合と比べてどのようなメリットがあるのかを解説します。
UTMとは|1台で不正アクセスやウイルスなどをまとめて対策できる機器
UTM(Unified Threat Management/統合脅威管理)とは、複数のセキュリティ機能を1台にまとめ、社内ネットワークをさまざまな脅威から守るセキュリティ機器です。
インターネットと社内ネットワークの間に設置し、通信を確認することで、不正アクセスやウイルスなどの侵入を防ぎます。
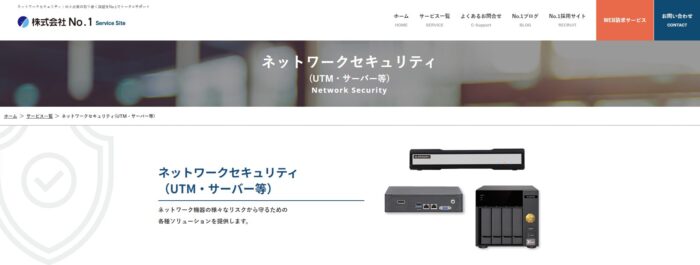
たとえば、ミツモルが取り扱うUTM「NA-GP5000std」には、以下のような機能が搭載されています。
- ファイアウォール:不正な通信を制御する
- IDS・IPS:不正な侵入を検知・防御する
- アンチウイルス:ウイルスなどを検知して防御する
- Webフィルタリング:危険なWebサイトなどへのアクセスを制限する
- スパムメール制御:迷惑メールなどを判定して制御する
- アプリケーション制御:業務上不要・危険なアプリケーションの通信を制御する
このように、不正アクセスやウイルス、危険なWebサイトなど、異なる脅威への対策を1台にまとめられることがUTMのメリットです。
参照:No.1 ソリューション「ネットワークセキュリティ(UTM・サーバー等) 」(2026年8月20日)
複数のセキュリティ機器を個別に導入・管理する負担を減らせる
UTMはセキュリティ対策を強化するだけでなく、複数の機器を個別に導入・管理する負担を減らせることもメリットです。
ファイアウォールや不正侵入対策、ウイルス対策などを別々の機器で用意すると、それぞれの設定や管理が必要になります。
UTMは、1台に複数のセキュリティ機能が備わっているため、それぞれを個別に導入する場合と比べて、設定や管理をまとめて行いやすいのが特徴です。
また、ミツモルのUTM「NA-GP5000std」では、ネットワークの状況を確認できる管理レポートを日報・週報・月報で送信する機能も備えています。
そのため、セキュリティ対策に多くの人員や時間を割きにくい企業でも、管理にかかる負担を抑え、本来の業務を圧迫せずにセキュリティ対策を続けやすくなります。
参照:No.1 ソリューション「ネットワークセキュリティ(UTM・サーバー等) 」(2026年8月20日)
ミツモルならUTMの選定から設置・導入後までサポート
UTMを導入したくても、「どの製品が自社に合うのか」「必要な機能や性能が分からない」という担当者もいるでしょう。
ミツモルでは、複数のUTMを取り扱っており、利用環境に合わせた機器の提案から、エンジニアによる設置、導入後のアフターフォローまで対応しています。
専門知識がなくても、自社に必要なUTMの選定から設置・導入後までまとめて相談できるため、担当者の負担を抑えながらセキュリティ対策を進められます。
\サイバー攻撃に備えられる環境を整えたい方へ/
よくある質問
情報漏洩対策は、ウイルス対策ソフトやファイアウォールを導入していれば十分ですか?
ウイルス対策ソフトやファイアウォールだけでは十分とはいえません。
情報漏洩の原因はサイバー攻撃だけではないため、人・組織・技術のそれぞれで対策する必要があります。
ウイルス対策ソフトはマルウェア、ファイアウォールは不正な通信への対策に使われます。
しかし、情報漏洩はサイバー攻撃だけでなく、メールの誤送信、不適切な情報の持ち出し、クラウドの設定ミスなどによっても発生します。
そのため、ウイルス対策ソフトやファイアウォールに加えて、以下のような対策も必要です。
| 対策する対象 | 主な情報漏洩対策 |
|---|---|
| 従業員の行動 | ・メール送信時の確認手順を決める ・不審なメールやURLへの対応を教育する ・機密情報の取り扱いや生成AIなどの利用ルールを周知する |
| 情報の利用・持ち出し | ・業務に必要な人だけにアクセス権限を付与する ・USBメモリなどへの保存・持ち出しを制限する ・アクセスや操作の記録を残す |
| クラウド・社外利用 | ・多要素認証を設定する ・クラウドの公開範囲や共有設定を確認する ・会社が認めた端末・サービスを利用する |
そのため、セキュリティ対策ができているかは、現在導入しているセキュリティ機器だけで判断せず、人によるミスや情報の持ち出し、クラウド・社外利用まで含めて対策できているか確認しましょう。
リモートワークやクラウドではどのような情報漏洩対策が必要ですか
リモートワークやクラウドでは、社内ネットワークだけでなく、社外で使用する端末・通信環境・クラウドへのアクセスまで含めた対策が必要です。
オフィス外からクラウドサービスへ直接アクセスする働き方では、社内に設置したセキュリティ機器を通信が経由しない場合があります。
また、端末の紛失やクラウドの公開設定ミス、不正ログインなどにも備える必要があります。
例えば、以下のような対策が考えられます。
| 対策する対象 | 主な情報漏洩対策 |
|---|---|
| アカウント | ・多要素認証を設定する ・業務に必要な人だけにアクセス権限を付与する ・不要になったアカウント・権限を削除する |
| クラウド | ・ファイルの公開範囲や共有相手を確認する ・会社が許可したクラウドサービスを利用する ・公開範囲などの設定や利用状況を定期的に確認する |
| 端末 | ・会社が認めた端末を利用する ・OSやソフトウェアを最新の状態に保つ ・画面ロックやデータ暗号化を設定する |
| 通信環境 | ・安全性を確認できないフリーWi-Fiの業務利用を避ける ・会社が認めた通信方法を利用する |
オフィスの外でも「誰が・どの端末から・どの情報へアクセスしているか」を管理できるようにし、社内だけを守る対策になっていないか確認しましょう。
UTMを導入すれば情報漏洩を防げますか?
UTMは情報漏洩につながるサイバー攻撃への対策に役立ちますが、UTMだけですべての情報漏洩を防ぐことはできません。
UTMは、ファイアウォールやIDS・IPS、メールフィルタリング、Webフィルタリングなど、複数のセキュリティ機能をまとめた機器です。社内ネットワークとインターネット間の通信を監視し、ウイルスの侵入や不正アクセスなどを検知・防御します。
一方で、UTMだけでは以下のような対策までカバーできません。
- 社員へのセキュリティ教育(人の対策)
- 社内ルールや被害発生時の対応体制の整備(組織の対策)
- UTMを経由しない社外からの通信への対策
そのため、UTMは情報漏洩対策の一つとして活用し、社員教育や社内ルール、端末・クラウドなどの対策と組み合わせることが重要です。
\自社のセキュリティ対策に不安がある方へ/
まとめ
企業の情報漏洩は、サイバー攻撃だけでなく、メールの誤送信や情報の持ち出し、クラウドの設定ミスなど、さまざまな原因で発生します。
そのため、情報漏洩対策では一つの方法だけに頼らず、以下の3つを組み合わせることが重要です。
- 人の対策:社員教育や情報の取り扱い方法の周知
- 組織の対策:アクセス権限や持ち出しルール、発生時の対応体制の整備
- 技術の対策:ファイアウォールやウイルス対策ソフトなどのセキュリティ対策機器・ツール導入
特に技術面では、不正アクセスやウイルス、危険なWebサイトなど、脅威によって必要な対策が異なります。
複数のセキュリティ機能を個別に導入・管理する負担を抑えたい場合は、ファイアウォールやIDS・IPS、アンチウイルス、Webフィルタリングなどを1台にまとめたUTMも選択肢の一つです。
「自社にUTMが必要なのか」「どの機器を選べばよいのか分からない」という場合は、ミツモルへお気軽にお問い合わせください。自社の利用環境に合ったUTM選びをサポートします。
\自社のセキュリティ対策に不安がある方へ/