
中小企業でもサイバー攻撃の対策は必要なの?

上記のお悩みをお持ちではありませんか?
中小企業では、セキュリティ対策に割ける人員や予算が限られていることもあり、必要性を感じていても「どこまで対策すればいいのか」「どの対策を優先すべきか」と迷いやすいですよね。
大切なのは、すべての対策を一度に導入することではありません。まず自社の対策状況を確認し、不足している部分から優先順位をつけて改善することです。
この記事では、中小企業が確認したいセキュリティ対策を、基本対策からセキュリティ対策のチェックリスト、中小企業のサイバー攻撃の事例まで解説します。
記事を読み終えることで、自社に不足しているセキュリティ対策と優先順位が分かり、限られた人員や予算のなかでも何から取り組めばよいか判断できるようになります。
\自社のセキュリティ対策に不安がある方へ/
中小企業のセキュリティ対策は何から始める?まず現状をチェック
中小企業のセキュリティ対策は、新しいツールや機器を導入する前に、まず自社で「何ができていて、何が不足しているのか」を確認することが大切です。
IPAでも、中小企業向けに自社のセキュリティ対策状況を確認できる診断項目を公開しています。
以下では、その内容を参考に「できていない対策」を確認できるよう整理しました。自社に当てはまる項目をチェックしてみましょう。
| カテゴリ | 当てはまるものをチェック |
|---|---|
| パソコン・システム | □ OSやソフトを最新の状態にしていない □ ウイルスなどから端末を守る対策ができていない □ パスワードの設定・管理方法を決めていない □ 重要なデータを定期的にバックアップしていない |
| 情報の取り扱い | □ 重要な情報を社内の誰でも見られる状態になっている □ クラウドや共有フォルダの公開範囲を確認していない □ パソコンやUSB、書類などの持ち出しルールが曖昧 □ 不要になった情報や機器の処分方法を決めていない |
| 従業員への対策 | □ 不審なメールやWebサイトへの注意点を周知していない □ 情報をメールなどで送る際のルールを決めていない □ セキュリティに関する社内ルールを周知していない □ トラブルが起きた場合の報告先を周知していない |
| 社内の管理体制 | □ セキュリティ対策の担当者・責任者が決まっていない □ 重要な情報や使用している機器・サービスを把握していない □ 情報漏洩やサイバー攻撃が起きた場合の対応方法を決めていない □ セキュリティ対策の実施状況を定期的に確認していない |
| 取引先・外部サービス | □ 取引先と情報をやり取りする際のルールを決めていない |
※IPA「5分でできる!情報セキュリティ自社診断」(2026年8月31日参照)を参考に、本記事向けに確認項目を整理しています。
当てはまる項目があれば、その部分から対策を見直す必要があります。ただし、すべてを一度に改善しようとすると、担当者や費用の負担が大きくなりかねません。
次章では、チェックした項目を改善するために、中小企業が取り組みたい情報セキュリティ対策を優先順位別に解説します。
\自社のセキュリティ対策に不安がある方へ/
【優先順位別】中小企業が取り組むべき情報セキュリティ対策
自社で不足しているセキュリティ対策を確認したら、優先順位を決めて改善していきましょう。
中小企業では、人員や費用が限られていることも多いため、すべての対策を一度に進めるのではなく、基本的な対策から段階的に取り組むことが大切です。
ここでは、中小企業が取り組みたい情報セキュリティ対策を5つのSTEPに分けて解説します。
\自社のセキュリティ対策に不安がある方へ/
STEP1|OS・ソフトの更新やパスワード管理など基本対策から始める
まずは、費用をあまりかけずに取り組める基本的なセキュリティ対策から始めましょう。
端末のOSやソフトを古い状態のまま使用したり、簡単なパスワードを使い回したりすると、サイバー攻撃を受ける原因になります。
まずは、以下のような基本対策を確認してください。
- 会社端末のOSやソフトを最新の状態に更新する
- ウイルス対策機能を有効にして最新の状態に保つ
- 推測されにくいパスワードを設定し、使い回さない
- クラウドや共有フォルダの公開範囲を確認する
- 重要なデータを定期的にバックアップする
- 最新のサイバー攻撃や不審なメールの手口を確認する
基本的な対策ができたら、次は社内にどのような情報があり、誰が利用できる状態になっているかを確認しましょう。
STEP2|情報資産・アクセス権限・バックアップを管理する
次に、会社が保有している重要な情報と、それを利用できる人を整理しましょう。
顧客情報や従業員情報、契約書などの保存場所や利用者を把握できていないと、情報漏洩や紛失が発生した際に影響範囲を確認することも難しくなります。
主に以下の項目を確認します。
- 会社が保有する重要な情報と保存場所を把握する
- 重要な情報を利用できる人を必要な範囲に限定する
- 退職者や異動者のアカウント・アクセス権限を見直す
- 重要なデータを定期的にバックアップする
- バックアップしたデータを復元できるか確認する
情報を適切に管理できる状態を整えたら、従業員が同じルールで行動できるよう、会社としての管理体制を整えていきます。
STEP3|従業員教育や対応ルールなど社内の管理体制を整える
基本的な対策や情報の管理方法を決めても、従業員によって対応が異なると、セキュリティ対策に抜け漏れが生じる可能性があります。
例えば、不審なメールを受信した際の報告先が決まっていなければ、従業員が自己判断で対応し、発見や対応が遅れることもあります。
そのため、誰が対応しても迷わないよう、会社全体で以下のような体制やルールを整えましょう。
- セキュリティ対策の責任者・担当者を決める
- 不審なメールやWebサイトへの対応方法を周知する
- パソコンやUSB、書類などの持ち出しルールを決める
- 情報をメールなどで送る際のルールを決める
- 情報漏洩やサイバー攻撃が疑われる場合の報告先を決める
- 定期的に従業員へセキュリティ教育を行う
社内で対応する仕組みを整えたうえで、自社だけでは防ぎにくいリスクはツールや機器で補いましょう。
STEP4|ツール・機器を導入して技術的なセキュリティ対策を強化する
社内ルールや従業員教育だけでは、サイバー攻撃をすべて防ぐことはできません。
外部からの不正な通信やウイルスの侵入などは、人が一つひとつ確認して防ぐのが難しいため、ツールや機器による対策が必要です。
ただし、必要なツールは会社の利用環境によって異なります。不足している対策を確認したうえで、以下のようなツールを組み合わせましょう。
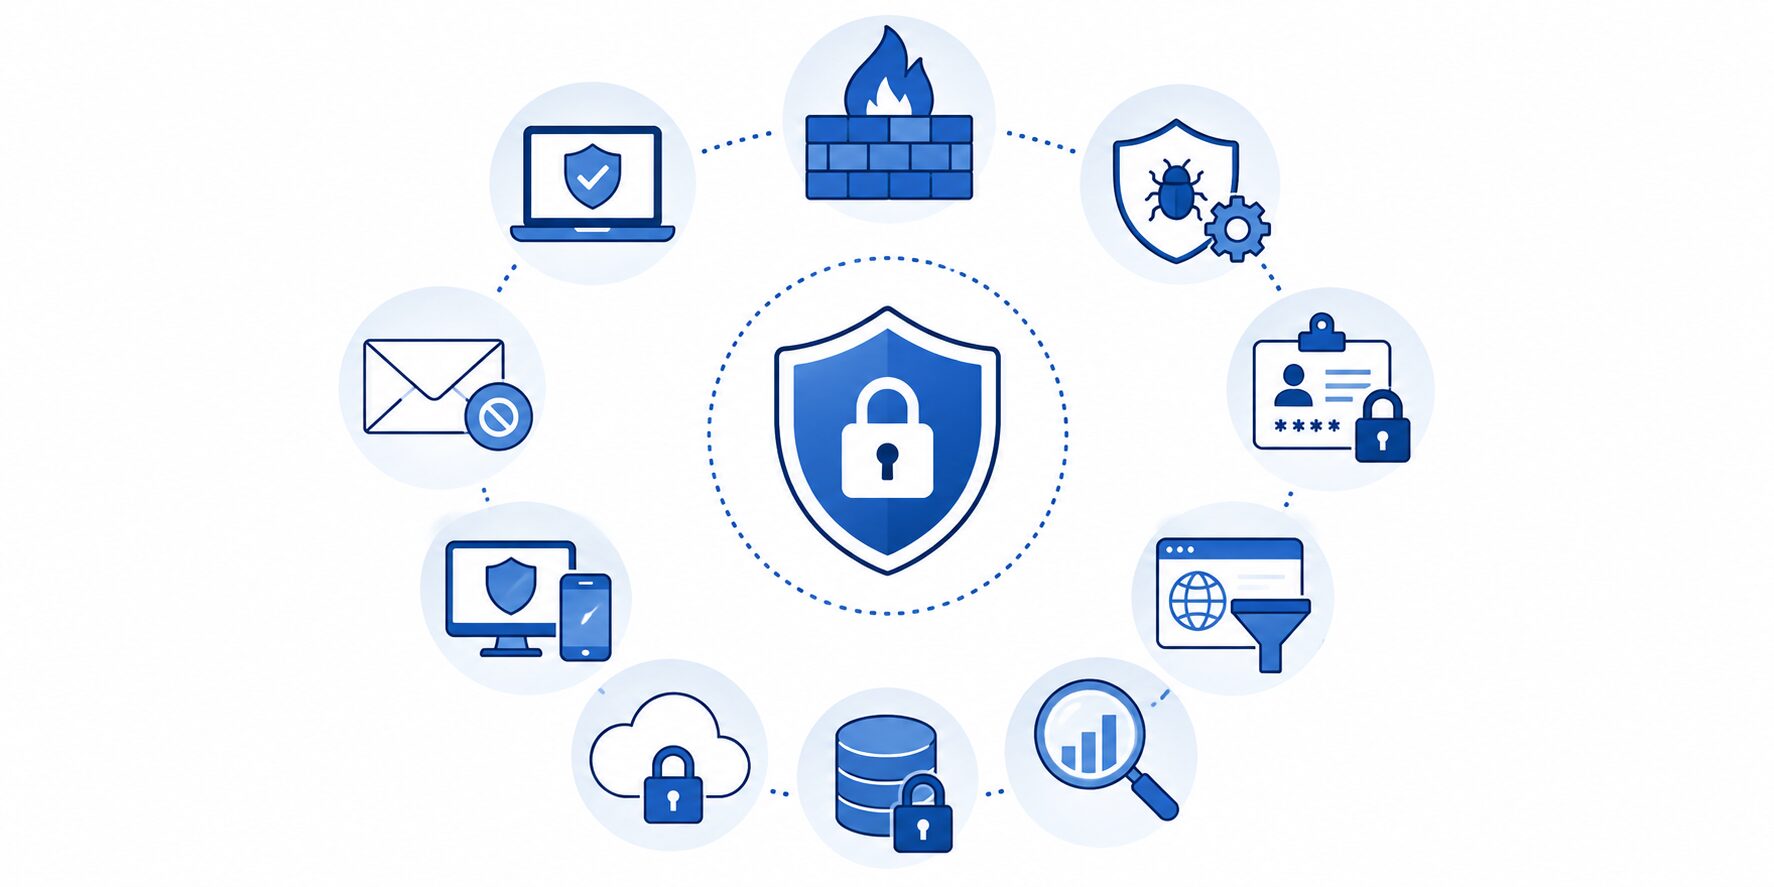
- ウイルス対策ソフト:パソコンや端末へのウイルス感染を防ぐ
- ファイアウォール:外部からの不要な通信を制限する
- IDS・IPS:不審な通信を検知・防御する
- Webフィルタリング:危険なWebサイトへのアクセスを制限する
- 多要素認証:ID・パスワードだけでの不正ログインを防ぐ
必要なツールを導入した後も、正しく使えているかを確認しながら対策を続けることが重要です。
STEP5|実施したセキュリティ対策を定期的に見直す
セキュリティ対策は、定期的な見直しが必要です。
社員の入退社や新しいクラウドサービスの導入などによって、会社が扱う情報や利用環境は変化します。以前決めた設定やルールが、現在の状況に合わなくなることもあります。
そのため、以下のような項目を定期的に確認しましょう。
- OSやソフトが最新の状態になっているか
- 不要なアカウントやアクセス権限が残っていないか
- バックアップが正常に行われているか
- 導入したツールや機器が適切に運用されているか
- 社内ルールが現在の働き方に合っているか
- トラブル発生時の担当者や連絡先に変更がないか
不足している対策が見つかった場合はその都度改善し、現在の利用環境に合った状態を維持しましょう。
\自社のセキュリティ対策に不安がある方へ/
中小企業がセキュリティ対策を進める際の費用・管理のポイント
中小企業がセキュリティ対策を進める際は、必要な対策を増やすだけでなく、費用や導入後の管理まで考えることが大切です。
自社で対応できる対策と、ツールや外部サービスを利用した方がよい対策を整理すれば、限られた人員や予算でも取り組みやすくなります。
ここでは、無理なくセキュリティ対策を続けるための費用・管理のポイントを解説します。
中小企業はセキュリティ対策にどのくらい費用をかけている?
中小企業のセキュリティ対策にかかる費用は、会社の規模や業種、取り入れる対策によって異なるため、一律に「○万円必要」と決めることはできません。
参考として、IPAの2024年度調査では、中小企業等の情報セキュリティ対策への投資額を単年度に換算すると、回答企業全体では平均60万円、実際に投資している企業に限ると平均188万円でした。
また、業種によっても実際の投資額には大きな差があります。
| 業種 | 年間の平均投資額 | 投資している企業のみ |
|---|---|---|
| 全体 | 60万円 | 188万円 |
| 建設業 | 83万円 | 293万円 |
| 製造業 | 102万円 | 208万円 |
| 情報通信業 | 36万円 | 79万円 |
| 小売業 | 10万円 | 46万円 |
| 宿泊・飲食サービス業 | 7万円 | 36万円 |
| 医療・福祉 | 31万円 | 91万円 |
※情報セキュリティ対策投資額を単年度換算した平均値。回答数が100件未満の業種は表から除外。
この金額は、「これだけの費用をかければ十分」という基準ではありません。自社に必要な費用を考える際は、他社の平均額だけで予算を決めず、まず不足している対策を確認し、自社だけでは対応が難しい部分を中心に予算を割り当てることが大切です。
参照:IPA 独立行政法人 情報処理推進機構「「2024年度中小企業等実態調査結果」速報版を公開 | プレスリリース」(2026年8月31日参照)
すべてのセキュリティ対策を一度に導入する必要はない
セキュリティ対策に使える費用や人員が限られている場合は、自社への影響が大きいリスクから優先して対策することが大切です。
「何を守るのか」「どこに不足があるのか」を整理したうえで、以下のように優先順位を決めると判断しやすくなります。
| 確認すること | 判断のポイント | 具体例 |
|---|---|---|
| 守る情報を確認する | 漏洩・消失すると業務や取引先への影響が大きい情報は何か | ・顧客情報 |
| 不足している対策を確認する | 現在できていない対策は何か | ・バックアップがない ・アクセス権限を管理していない |
| 被害の大きさを考える | 問題が起きた場合に業務へどの程度影響するか | ・業務停止 |
| 自社で対応できるか確認する | 設定変更やルール整備などで改善できるか | ・パスワードの見直し ・ルール整備 ・不要なアカウントの削除 |
| 必要な部分に費用をかける | 自社だけでは対応が難しい部分があるか | ・セキュリティ機器の導入 |
すべての対策へ同じように費用をかけるのではなく、自社で不足していて、被害が発生した場合の影響が大きい部分から予算を使うと考えると優先順位を決めやすくなります。
自社で対応する対策とツール・外部サービスで補う対策を分ける
セキュリティ対策の費用を抑えるには、すべてを外部に任せるのではなく、自社で対応できることと、ツール・外部サービスが必要なことを分けて考えましょう。
例えば、社内ルールの作成は自社でも進められますが、大量の通信から不審な動きを人が常に確認するのは現実的ではありません。
自社で対応する範囲を決めたうえで、人手や知識だけでは対応が難しい部分に費用をかけると、限られた予算を使いやすくなります。
専任担当者がいない場合は導入後の管理体制まで決める
専任のセキュリティ担当者がいない場合でも、誰が対策状況を確認し、問題が起きたときに誰が対応するのかを決めておきましょう。
担当者が曖昧なままだと、OSの更新やアクセス権限の見直し、従業員への周知などが後回しになり、決めた対策が続かなくなる可能性があります。
例えば、以下のように役割を整理します。
- 日常的な確認を誰が行うか
- 異常が見つかった場合に誰へ報告するか
- 設定変更や更新を誰が行うか
- 自社で対応できない場合の相談先を決めておく
自社で継続的に管理することが難しい場合は、導入後の設定や運用まで支援してもらえるサービスを選ぶ方法もあります。
\自社のセキュリティ対策に不安がある方へ/
中小企業が注意したいサイバー攻撃と被害事例
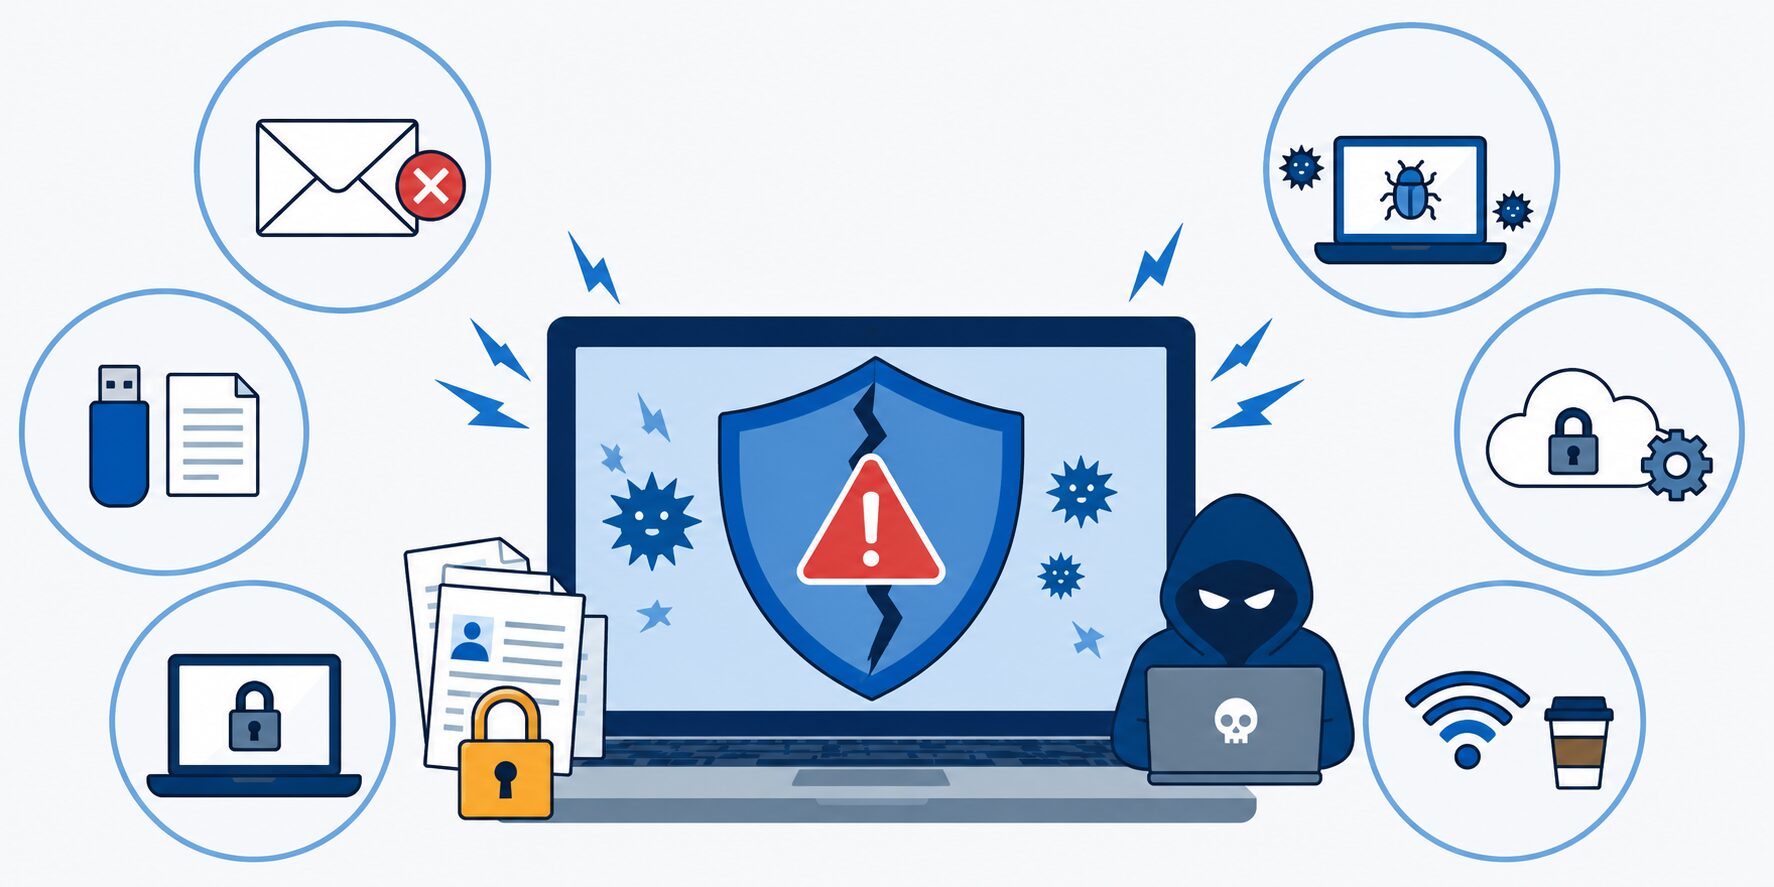
中小企業がセキュリティ対策を考える際は、サイバー攻撃によって「自社にどのような被害が起こるのか」を知っておくことも大切です。
IPA「情報セキュリティ10大脅威 2026」では、組織向けの脅威として「ランサム攻撃による被害」が1位、「サプライチェーンや委託先を狙った攻撃」が2位、「機密情報を狙った標的型攻撃」が5位に挙げられています。
ここでは、実際の企業事例から、中小企業が注意したい被害と対策のポイントを確認します。
参照:IPA 独立行政法人 情報処理推進機構「情報セキュリティ10 大脅威 2026解説書[組織編]~当たり前を確実に、基本の徹底と継続的な見直しで被害の最小化を~」(2026年8月31日参照)
ランサムウェアによるデータ暗号化・業務停止
ランサムウェアとは、企業のパソコンやサーバーなどに侵入し、データを暗号化して使えなくするマルウェアの一種です。
データの復旧などと引き換えに金銭を要求される場合もあり、情報流出だけでなく業務停止につながるおそれがあります。
【対象企業】
株式会社KADOKAWA・株式会社ドワンゴ
【サイバー攻撃の経緯】
2024年6月、KADOKAWAグループのデータセンターがランサムウェアを含む大規模なサイバー攻撃を受け、ドワンゴのサーバーなどが暗号化されました。
【主な被害】
- 「ニコニコ動画」を含むWebサービスが停止
- 社内業務システムの一部が利用停止
- ドワンゴ関連などの個人情報において25万4,241人分の漏洩を確認
ランサムウェア対策では、侵入を防ぐだけでなく、被害を受けても業務を復旧できるよう、重要なデータのバックアップなども行っておくことが重要です。
フィッシング・標的型攻撃による情報漏洩
フィッシングとは、実在する企業などを装ったメールから偽サイトへ誘導し、ID・パスワードなどを盗む手口です。
一方、標的型メール攻撃は、特定の企業や社員を狙ってメールを送り、添付ファイルやURLなどを開かせることで、情報の窃取やマルウェア感染につなげる攻撃です。
日本無線では、乗っ取られたメールアカウントが標的型攻撃メールの送信に悪用される事例が発生しました。
【対象企業】
日本無線株式会社
【サイバー攻撃の経緯】
従業員1名のメールアカウント情報が窃取され、第三者にアカウントを乗っ取り。
その後、同社のアカウントから多数の標的型攻撃メールが送信。
【主な被害】
- メール全文がダウンロードされた痕跡を確認
- 同社・関連会社・販売代理店・取引先の一部個人情報が漏えい
- 製品の価格情報や契約内容なども漏えい
- 乗っ取られたアカウントから標的型攻撃メールを送信
このように、メールアカウントが乗っ取られると、情報を盗まれるだけでなく、自社のアカウントが新たな攻撃に悪用される可能性もあります。
社員への注意喚起に加え、アカウントやメールを技術的に守る対策も重要です。
サプライチェーン攻撃による取引先への被害拡大
サイバー攻撃の被害は、攻撃を受けた企業だけでなく、取引先や委託先、その顧客まで広がる可能性があります。
IPAでは、サプライチェーンの中でセキュリティ対策が弱い企業などが狙われ、そこを足掛かりとして標的となる企業へ攻撃が行われるケースを挙げています。
- 秘密情報の漏えい:自社や関係企業の重要な情報が外部へ漏れる
- 取引先への損害:自社が攻撃の足掛かりとなり、取引先にも被害が及ぶ
- 信用の失墜:サイバー攻撃による被害によって、企業としての信用を損なう
- 取引停止:取引先へ損害を与えた結果、取引を停止される可能性がある
- 損害賠償:取引先へ与えた損害について、賠償を求められる可能性がある
つまり、サイバー攻撃は自社の情報やシステムだけの問題ではなく、取引先との関係や企業としての信用にも影響し、最終的には事業の継続にも関わる可能性があります。
そのため、中小企業でも「自社は狙われない」と考えるのではなく、取引先へ被害を広げないためのセキュリティ対策が必要です。
参照:IPA 独立行政法人 情報処理推進機構「情報セキュリティ10 大脅威 2026解説書[組織編]~当たり前を確実に、基本の徹底と継続的な見直しで被害の最小化を~」(2026年8月19日参照)
\自社のセキュリティ対策に不安がある方へ/
中小企業のネットワークセキュリティ対策にはUTMも選択肢
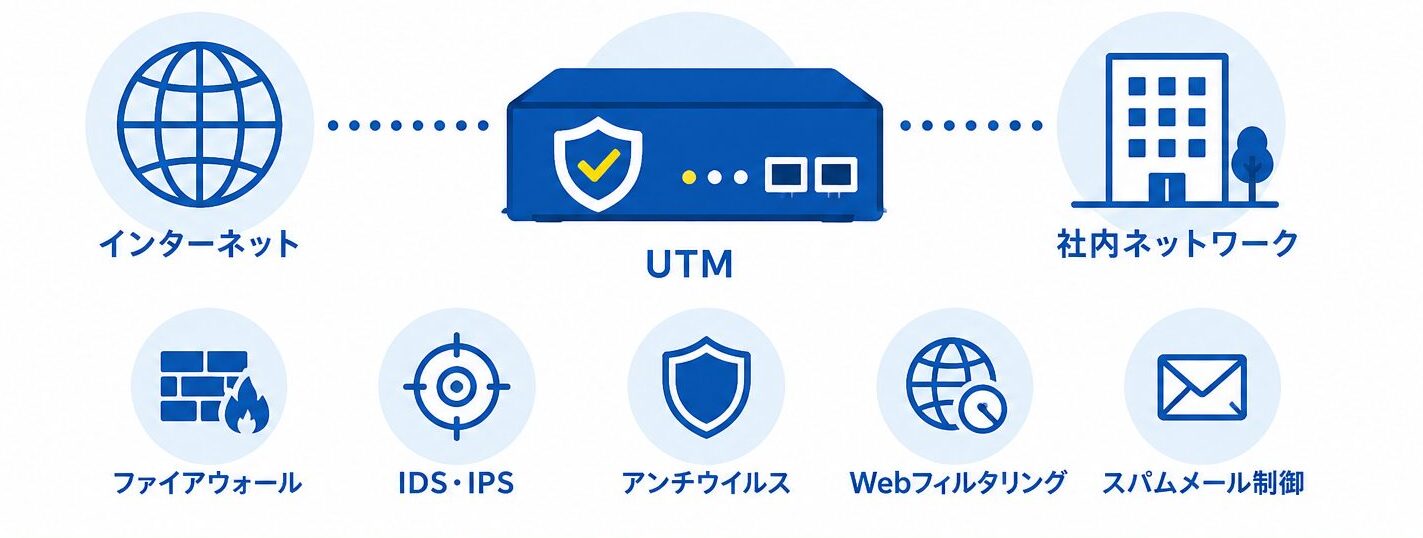
UTMなら複数のネットワークセキュリティ機能をまとめて管理できる
UTM(Unified Threat Management/統合脅威管理)とは、複数のセキュリティ機能を1台にまとめ、社内ネットワークをさまざまな脅威から守るセキュリティ機器です。
インターネットと社内ネットワークの間に設置し、通信を確認することで、不正アクセスやウイルスなどの侵入を防ぎます。
たとえば、ミツモルが取り扱うUTM「NA-GP5000std」には、以下のような機能が搭載されています。
- ファイアウォール:不正な通信を制御する
- IDS・IPS:不正な侵入を検知・防御する
- アンチウイルス:ウイルスなどを検知して防御する
- Webフィルタリング:危険なWebサイトなどへのアクセスを制限する
- スパムメール制御:迷惑メールなどを判定して制御する
- アプリケーション制御:業務上不要・危険なアプリケーションの通信を制御する
このように、不正アクセスやウイルス、危険なWebサイトなど、異なる脅威への対策を1台にまとめられることがUTMのメリットです。
参照:No.1 ソリューション「ネットワークセキュリティ(UTM・サーバー等) 」(2026年8月20日)
専任担当者がいない中小企業では管理負担を抑えやすい
UTMは、セキュリティ専任の担当者を置くことが難しい企業でも運用しやすいことがメリットです。
ファイアウォールやIDS・IPS、Webフィルタリングなどを個別に導入すると、それぞれの設定や更新状況を確認する必要があり、担当者の管理負担が大きくなります。
専門の担当者がいなければ調査や判断にも時間がかかり、通常業務と並行して進めることが負担となり、導入に踏み切りにくい企業もあるでしょう。
UTMなら、複数のセキュリティ機能が1台にまとまっているため、必要な機能ごとに製品を比較・導入する負担を抑えながら、複数のセキュリティ対策を取り入れやすくなります。
\自社のセキュリティ対策に不安がある方へ/
よくある質問
中小企業のセキュリティ対策は何から始めればいい?
まずは、現在できている対策と不足している対策を確認し、自社への影響が大きいものから優先して取り組みましょう。
例えば、以下のような項目から確認します。
| 観点 | まず確認したいこと |
|---|---|
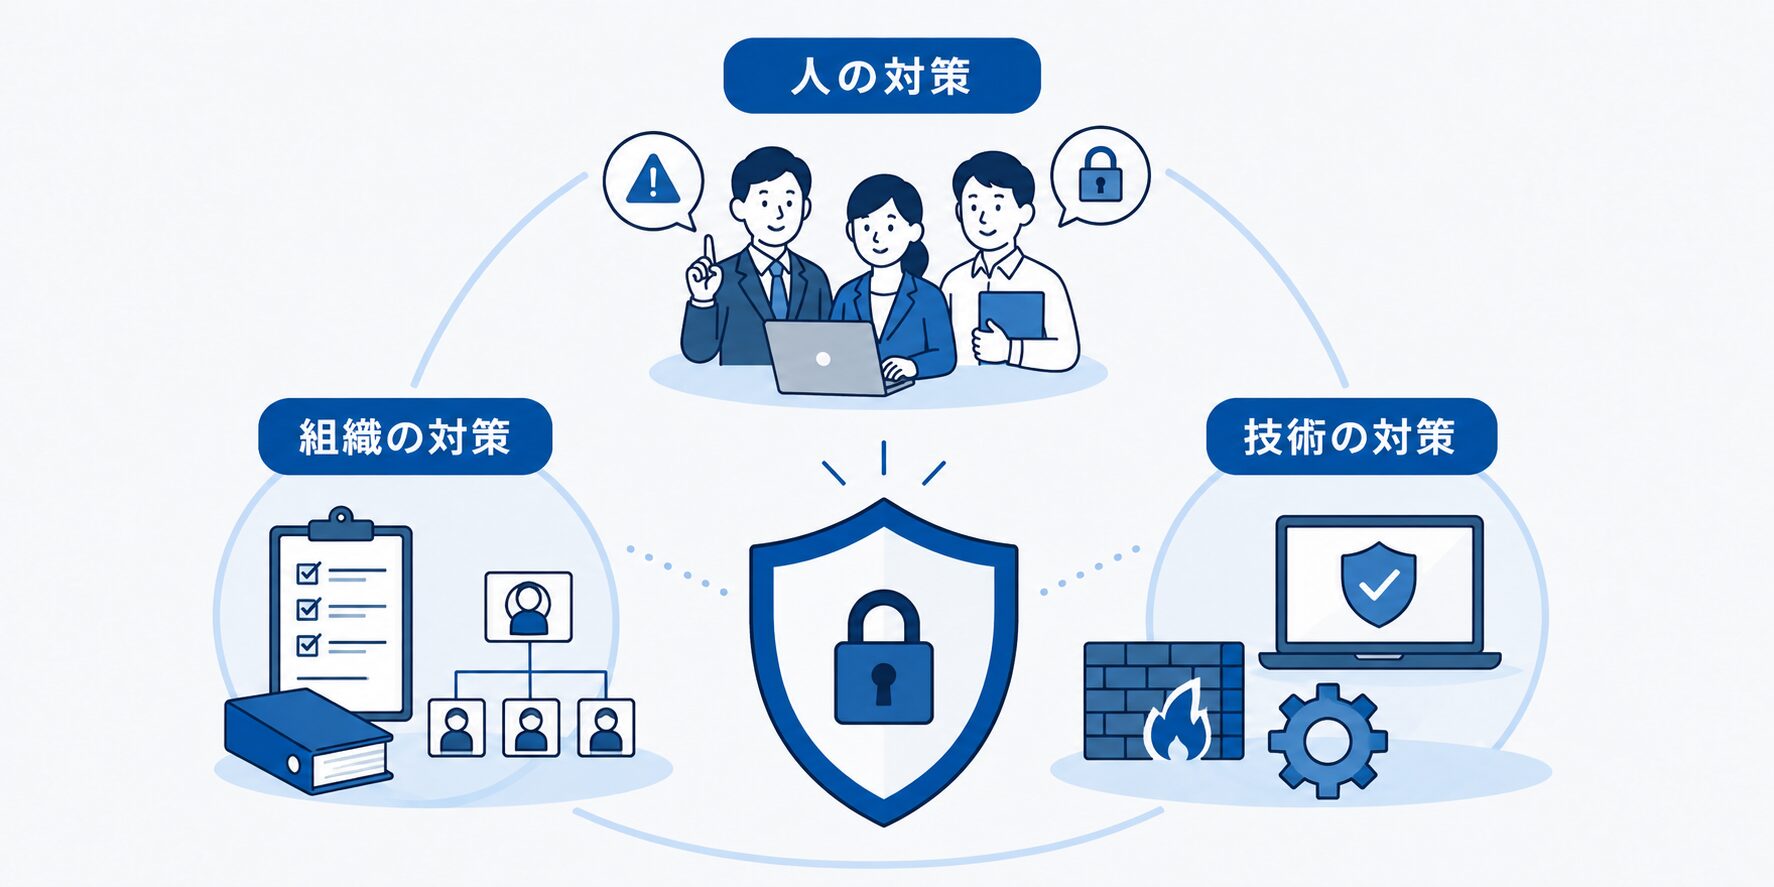
| 人 | 不審なメールへの対応方法やパスワード管理のルールを周知しているか |
| 組織 | 情報へのアクセス権限や、被害発生時の報告・対応手順を決めているか |
| 技術 | OS・ソフトの更新、ウイルス対策、バックアップなどを行っているか |
不足している項目を把握したうえで、被害が発生した場合の影響が大きいものから優先順位を決めて改善すると進めやすくなります。
セキュリティ担当者がいない場合はどうすればいい?
専任担当者がいなくても対策は進められます。ただし、セキュリティ対策を誰が確認・管理するのかは決めておきましょう。
例えば、以下のように役割を整理しておきましょう。
- セキュリティ対策の責任者・担当者
- 日常的な対策状況を確認する人
- 問題が起きた場合の報告先
- アカウントやアクセス権限を管理する人
- 自社で対応できない場合の相談先
専門的な設定やセキュリティ機器の管理まで自社で対応することが難しい場合は、導入後の設定・運用までサポートを受けられるサービスを利用する方法もあります。
自社だけでのセキュリティ対策に不安がある場合は、現在の環境や管理体制を整理したうえで、必要な対策についてご相談ください。
中小企業のセキュリティ対策にはどのくらい費用がかかる?
セキュリティ対策にかかる費用は、導入するツールや機器、会社の利用環境によって異なります。
例えば、基本的な対策はOS・ソフトの更新やパスワード管理など、費用をあまりかけずに始められます。一方、ネットワークへの不正アクセスなどに備える場合は、UTMなどのセキュリティ機器を導入する方法があります。
UTMを新規導入する場合の費用目安は、月額10,000~20,000円程度です。(※)
UTMはファイアウォールやIDS・IPS、Webフィルタリングなど、複数のセキュリティ機能を1台にまとめられるため、複数の対策をまとめて導入・管理したい中小企業にも適しています。
まずは自社に不足している対策を確認し、必要な機能や予算に合わせて導入を検討しましょう。
※ご提案する機種やリース期間などによって、月額料金は変動します。
中小企業でもUTMを導入した方がいい?
すべての中小企業・零細企業にUTMが必要なわけではありませんが、セキュリティ対策に割ける人員や予算、現在の環境によっては、UTMを導入した方がよい場合があります。
特に、以下のような企業は導入を検討してみるとよいでしょう。
| 検討したいケース | UTMを検討する理由 |
|---|---|
| IT担当者が1人、またはほかの業務と兼任している | 複数のセキュリティ機能をまとめて管理でき、限られた人員でも対策を進めやすい |
| セキュリティ対策にかけられる予算が限られている | 複数のセキュリティ対策を1台にまとめられるため、費用がかさみにくい傾向にある |
| 社内システムのクラウド化があまり進んでいない | 社内ネットワークを経由する通信が多い環境では、ネットワークの出入口を守るUTMを活用しやすい |
| 顧客情報や取引先情報など重要な情報を扱っている | 不正アクセスやマルウェアなど、複数のリスクへの対策を強化できる |
特に、「セキュリティ対策は必要だが、専任担当者や十分な予算を確保するのが難しい」企業では、複数の機能をまとめて導入・管理できるUTMは選択肢の一つになるでしょう。
まずは、自社で不足している対策を確認したうえで、必要性を判断しましょう。
\自社のセキュリティ対策に不安がある方へ/
まとめ
中小企業では、セキュリティ対策に割ける人員や予算が限られ、十分な対策を講じることが難しい場合があります。
しかし、セキュリティ対策が不十分な企業がサイバー攻撃の足掛かりとなれば、自社だけでなく取引先にも被害が広がり、信用低下や取引への影響につながる可能性があります。
そのため、「中小企業だから狙われない」と考えず、まずは自社で不足している対策を確認し、OS・ソフトの更新や情報管理、従業員教育など、優先順位をつけて改善することが大切です。
また、専任担当者がおらず、複数のセキュリティ対策を個別に管理することが難しい場合は、複数のセキュリティ機能を1台にまとめられるUTMも選択肢になります。
「自社に必要なセキュリティ対策が分からない」「UTMを導入した場合の費用を知りたい」という方は、自社の環境に合った対策について、まずは相談からご検討ください。
\自社のセキュリティ対策に不安がある方へ/