
サイバー攻撃対策が必要なのは分かるけれど、何から始めればいいのだろう

上記のお悩みをお持ちではありませんか?
近年は、生成AIの悪用によってサイバー攻撃が効率化・巧妙化するなど、企業を取り巻く脅威も変化しています。
さらに、サイバー攻撃によって自社の被害だけでなく、取引先まで影響が広がる可能性もあります。
とはいえ、社員教育や社内ルール、セキュリティ機器など対策の種類は多く、「結局、自社では何をすればいいのか」と迷ってしまいますよね。
サイバー攻撃に備えるには、「人・組織・技術」の3つに分けて自社の対策状況を確認し、不足している部分を補うことが重要です。
この記事では、企業で実際に発生したサイバー攻撃の事例や被害を紹介したうえで、企業に必要な対策を「人・組織・技術」の3つの観点から分かりやすく解説します。
読み終えることで、自社で何が不足しているのか、どのようなセキュリティ対策や機器・ツールが必要なのかを整理し、具体的な対策を進められるようになります。
\自社のセキュリティ対策に不安がある方へ/
【2026年最新】企業へのサイバー攻撃が近年増え続けている理由
企業を狙ったサイバー攻撃は、ランサムウェアや不正アクセス、取引先を経由した攻撃など、さまざまな形で発生しています。
そんな中、近年は生成AIの進化・普及によって、サイバー攻撃が従来よりも効率化・巧妙化するリスクも高まっています。
IPAの「情報セキュリティ10大脅威 2026」では、「AIの利用をめぐるサイバーリスク」が組織向け脅威の3位に初めて選ばれました。
こうした状況を踏まえ、企業はこれまで以上にサイバー攻撃への備えを見直すことが重要です。
ここでは、AIの悪用によってどのようなリスクが生まれているのか、企業に求められる対策とあわせて解説します。
AIを悪用したサイバー攻撃の増加
生成AIの性能向上によって、文章作成や翻訳、プログラム作成など、できることが増えています。
一方で、こうした生成AIの能力をサイバー攻撃に悪用する事例も確認されています。
| AIの悪用例 | 具体的な手口 |
|---|---|
| フィッシングメールの作成 | AIの翻訳機能を使用。標的の母国語に合わせた違和感の少ない文章を作成する |
| 攻撃用プログラムの作成補助 | 生成AIを補助的に利用し、不正アクセスなどに使うプログラムを作成する |
| サイバー攻撃の自動化 | 情報収集やシステムの弱点探しなど、サイバー攻撃に必要な作業の一部をAIに行わせる |
| マルウェアの改変 | 実行中に生成AIを利用してコードなどを変化させ、検知を避けようとする |
生成AIの悪用により、サイバー攻撃は「仕掛けやすく、被害も増やしやすく、見抜きにくい」ものになりつつあります。
2025年には、中高生が生成AIを一部利用してプログラムを自作し、他人のID・パスワードを使って楽天モバイルの回線を1,000件以上不正契約したとされる事例もありました。
さらに、AIによって攻撃を自動化・高速化すれば短時間で多くの対象を狙えるほか、自然なフィッシングメールを作成するなど、手口を巧妙にすることも可能です。
このように、サイバー攻撃の巧妙化・高速化によって企業側の対応が追いつかず被害が広がる可能性もあります。
そのため、企業側は従来のセキュリティ対策で十分か改めて見直し、強化する必要があります。
参照:日本経済新聞「生成AI悪用、楽天モバイル回線1000件不正契約か 中高生を逮捕 」(2026年8月19日参照)
参照:IPA 独立行政法人 情報処理推進機構「情報セキュリティ10 大脅威 2026解説書[組織編]~当たり前を確実に、基本の徹底と継続的な見直しで被害の最小化を~」(2026年8月19日参照)
AI時代の攻撃に対応する対策の方向性
AIを悪用した攻撃が増えても、これまでのサイバー攻撃対策が不要になるわけではありません。
IPAによると、現在確認されている事例の大部分は、従来からあるサイバー攻撃がAIによって半自動化・高速化されたものです。
そのため、まずは社員が行う対策、社内の情報管理や対応体制、端末・ネットワークのセキュリティに抜けがないかを改めて確認することが重要です。
具体的に企業が行うべき対策については、後半の「企業に必要なサイバー攻撃対策|人・組織・技術の3つの観点」で詳しく解説します。
参照:IPA 独立行政法人 情報処理推進機構「情報セキュリティ10 大脅威 2026解説書[組織編]~当たり前を確実に、基本の徹底と継続的な見直しで被害の最小化を~」(2026年8月19日参照)
企業を狙うサイバー攻撃|企業の被害事例と手法を紹介
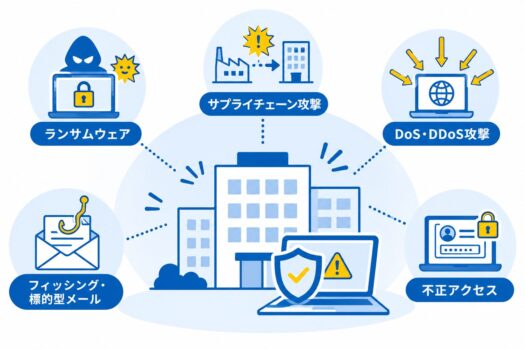
サイバー攻撃にはさまざまな種類があり、攻撃の方法によって狙われる対象や発生する被害も異なります。
企業が特に注意したい代表的なサイバー攻撃の種類と、攻撃の内容、想定される主な被害を以下にまとめました。
| 代表的なサイバー攻撃 | 攻撃の内容 | 主な被害 |
|---|---|---|
| ランサムウェア | パソコンやサーバーへ侵入し、データを暗号化して使用できなくする | データの暗号化 |
| サプライチェーン攻撃 | 取引先や委託先など、企業同士のつながりを利用して攻撃する | 情報流出 取引先への被害拡大 業務停止 |
| DoS・DDoS攻撃 | Webサイトやシステムへ大量の通信を送り、大きな負荷をかける | Webサイト サービスの停止や遅延 |
| フィッシング | 実在する企業などを装い、偽サイトへ誘導して情報を盗む | ID・パスワードなどの窃取 不正ログイン |
| 標的型メール攻撃 | 特定の企業・社員を狙ったメールを送り、添付ファイルやURLを開かせる | マルウェア感染 情報流出 アカウントの不正利用 |
| 不正アクセス | ID・パスワードやシステムの弱点などを利用して不正に侵入する | 情報流出・データ改ざん・システムの不正利用 |
攻撃によって手口や被害が異なるため、それぞれの特徴を知ったうえで対策することが重要です。
ここからは、実際に企業で発生した事例とともに、代表的なサイバー攻撃の特徴を詳しく見ていきます。
ランサムウェア攻撃の特徴と被害事例
ランサムウェアとは、企業のパソコンやサーバーなどに侵入し、データを暗号化して使えなくするマルウェアの一種です。データの復旧などと引き換えに金銭を要求される場合もあり、情報流出だけでなく業務停止につながるおそれがあります。
【対象企業】
アサヒグループホールディングス株式会社
【サイバー攻撃の経緯】
2025年9月、攻撃者がグループ拠点のネットワーク機器を経由してデータセンターへ侵入し、ランサムウェアを実行。
【主な被害】
- 複数のサーバーや一部のパソコン端末のデータが暗号化
- 一部のパソコン端末からデータが流出
- システム障害により受注・出荷などの業務に影響
参照:アサヒグループホールディングス「サイバー攻撃による情報漏えいに関する調査結果と今後の対応について(2026年8月20日参照)」
ランサムウェアによる被害を抑えるには、侵入や感染を防ぐだけでなく、万が一データが使えなくなった場合に備えて、復旧まで想定した対策が必要です。
サプライチェーン攻撃の特徴と被害事例
サプライチェーン攻撃とは、取引先や委託先など、企業同士のつながりを悪用するサイバー攻撃です。
目的の企業を直接狙わず、関係する企業へ侵入して情報を盗んだり、そこから別の企業への攻撃につなげる手口があります。
また、1社への攻撃によって、取引関係のある企業まで被害が広がる場合もあります。
【対象企業・関係企業】
アスクル株式会社/ASKUL LOGIST株式会社/株式会社良品計画(無印良品)
【サイバー攻撃の経緯】
2025年、アスクルへのランサムウェア攻撃の影響が、グループ会社のASKUL LOGISTが提供する物流サービスを利用していた良品計画にも及ぶ。
【主な被害】
- 無印良品ネットストアの受注・出荷に影響
- 配送のために提供していた顧客情報に外部流出の可能性
参照:株式会社良品計画「アスクル社のランサムウェア感染による当社顧客情報流出の可能性について」(2026年8月20日参照)
このように、サイバー攻撃は取引関係を通じて別の企業まで影響する可能性があります。自社だけでなく、取引先・委託先と共有する情報やシステムへのアクセスも含めて管理することが重要です。
DoS・DDoS攻撃の特徴と被害事例
DoS・DDoS攻撃とは、Webサイトやシステムなどへ大量の通信を送り、大きな負荷をかけてサービスを利用しにくくしたり、停止させたりする攻撃です。特にDDoS攻撃では、多数の機器などから一斉に通信を送りつけます。
【対象企業】
日本航空株式会社(JAL)
【サイバー攻撃の経緯】
2024年12月、JALがサイバー攻撃を受け、社内外をつなぐネットワーク機器に大量のデータが送られたことでシステムに不具合が発生。
【主な被害】
- 国内線・国際線の運航に遅れ
- 当日出発する国内線・国際線の航空券販売を一時停止
- 手荷物を預ける手続きやチェックインなどで遅れが生じる
この事例のように、DoS・DDoS攻撃では情報を盗まれなくても、システムが正常に利用できなくなることで実際のサービス提供に影響する可能性があります。
大量の不正な通信を検知・遮断するなど、ネットワーク側で備えることが重要です。
フィッシング・標的型メール攻撃の特徴と被害事例
フィッシングとは、実在する企業などを装ったメールから偽サイトへ誘導し、ID・パスワードなどを盗む手口です。
一方、標的型メール攻撃は、特定の企業や社員を狙ってメールを送り、添付ファイルやURLなどを開かせることで、情報の窃取やマルウェア感染につなげる攻撃です。
日本無線では、乗っ取られたメールアカウントが標的型攻撃メールの送信に悪用される事例が発生しました。
【対象企業】
日本無線株式会社
【サイバー攻撃の経緯】
従業員1名のメールアカウント情報が窃取され、第三者にアカウントを乗っ取り。
その後、同社のアカウントから多数の標的型攻撃メールが送信。
【主な被害】
- メール全文がダウンロードされた痕跡を確認
- 同社・関連会社・販売代理店・取引先の一部個人情報が漏えい
- 製品の価格情報や契約内容なども漏えい
- 乗っ取られたアカウントから標的型攻撃メールを送信
このように、メールアカウントが乗っ取られると、情報を盗まれるだけでなく、自社のアカウントが新たな攻撃に悪用される可能性もあります。
社員への注意喚起に加え、アカウントやメールを技術的に守る対策も重要です。
不正アクセスの特徴と被害事例
不正アクセスとは、本来アクセスする権限のない第三者が、企業のシステムやサービスなどへ不正にアクセスすることです。
不正アクセスを受けると、システム内の情報を不正に閲覧・取得され、顧客情報や機密情報などの情報漏洩につながる可能性があります。
2026年には、アフラック生命保険株式会社のシステムが第三者から不正アクセスを受け、顧客や代理店の個人情報が漏洩する被害が発生しました。
【対象企業】
アフラック生命保険株式会社
【サイバー攻撃の経緯】
「オンライン相談」と契約者向けサイト「アフラック よりそうネット」が第三者による不正アクセスを受け、2026年6月に情報漏洩が判明。
【主な被害】
- 約440万人の顧客の個人情報が漏洩
- うち約22万人は保険料振替口座情報も漏洩
- 約4万店の代理店の個人情報が漏洩
- 被害拡大を防ぐため、関連するシステムを停止
参照:アフラック生命保険株式会社「当社保険・システムに対する不正アクセスの発生および情報漏えいに関するお詫び」(2026年8月20日参照)
この事例のように、企業への不正アクセスは、システムへの侵入だけでなく、大規模な情報漏洩につながる可能性があります。
不正なアクセスを防ぐ対策に加え、不審なアクセスを早期に発見・対処できる仕組みを整えることが重要です。
このように、サイバー攻撃は種類によって攻撃方法や発生する被害が異なります。
そのため、一つの方法だけですべてに備えるのではなく、社員への教育や社内ルールの整備、セキュリティ機器・ツールの導入など、複数の観点から対策することが重要です。
具体的な対策については、「企業に必要なサイバー攻撃対策|人・組織・技術の3つの観点」で詳しく解説します。
\自社のセキュリティ対策に不安がある方へ/
サイバー攻撃対策は中小企業にこそ必須
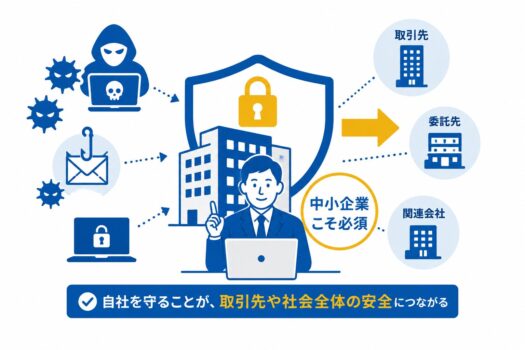
ここまで紹介したサイバー攻撃は、大企業だけが狙われるものではありません。
これらは中小企業が攻撃を受ける事例も発生しており、被害が自社だけでなく取引先などへ広がる可能性もあります。
特に、取引先や委託先などを足掛かりにするサプライチェーン攻撃では、1社の被害が取引関係を通じて別の企業に影響することもあります。
ここでは、中小企業が狙われる事例とその影響をもとに、企業規模を問わずサイバー攻撃対策が必要な理由を解説します。
中小企業がサイバー攻撃で狙われる理由
中小企業がサイバー攻撃の対象になる理由の一つは、セキュリティ対策が十分に整っていない企業があり、システムへの侵入や不正アクセスを受けやすいためです。
2024年度に行われたIPAの調査では、中小企業の約7割で組織的なセキュリティ体制が整備されていないという結果が報告されています。また、不正アクセス被害を受けた419社のうち48.0%が、セキュリティ更新の未適用などの弱点を突かれています。
さらに、対策が比較的弱い中小企業へ侵入し、取引先の情報を盗んだり、そこから別の企業への攻撃につなげたりする「サプライチェーン攻撃」もあります。
このように、中小企業ではセキュリティ対策が十分に行き届いていない企業も多く、その弱点を狙ってサイバー攻撃を受ける可能性があります。そのため、「規模が小さいから狙われない」と考えず、自社のセキュリティ対策に弱点がないか確認することが重要です。
参照:IPA 独立行政法人 情報処理推進機構「「2024年度中小企業等実態調査結果」速報版を公開 | プレスリリース」(2026年8月19日参照)
親会社・取引先・委託先に及ぼす影響
先ほども書いたように、サイバー攻撃の被害は、攻撃を受けた企業だけでなく、取引先や委託先、その顧客まで広がる可能性があります。
IPAでは、サプライチェーンを狙った攻撃によって、以下のような影響が生じる可能性を挙げています。
- 秘密情報の漏えい:自社や関係企業の重要な情報が外部へ漏れる
- 取引先への損害:自社が攻撃の足掛かりとなり、取引先にも被害が及ぶ
- 信用の失墜:サイバー攻撃による被害によって、企業としての信用を損なう
- 取引停止:取引先へ損害を与えた結果、取引を停止される可能性がある
- 損害賠償:取引先へ与えた損害について、賠償を求められる可能性がある
つまり、サイバー攻撃は自社の情報やシステムだけの問題ではなく、取引先との関係や企業としての信用にも影響し、最終的には事業の継続にも関わる可能性があります。
そのため、自社を守るだけでなく、取引関係のある企業へ被害を広げないという観点からも対策が必要です。
参照:IPA 独立行政法人 情報処理推進機構「情報セキュリティ10 大脅威 2026解説書[組織編]~当たり前を確実に、基本の徹底と継続的な見直しで被害の最小化を~」(2026年8月19日参照)
企業規模を問わずサイバー攻撃対策は必須
企業規模にかかわらず、サイバー攻撃を想定した対策を整えておくことが重要です。
ここまで見てきたように、サイバー攻撃は大企業だけでなく中小企業も対象となり、被害が発生すれば自社だけでなく、取引先や顧客にまで影響が広がる可能性があります。
さらに、情報流出やサービス停止などが発生すれば、顧客や取引先からの信用を失い、取引の継続や事業そのものに影響するおそれもあります。
「自社は規模が小さいから大丈夫」と考えず、企業の信用や事業を守るためにも、サイバー攻撃への備えが必要です。
次項では、企業が行うべき対策を「人・組織・技術」の3つに分けて具体的に解説します。
\自社のセキュリティ対策に不安がある方へ/
企業に必要なサイバー攻撃対策|人・組織・技術の3つの観点
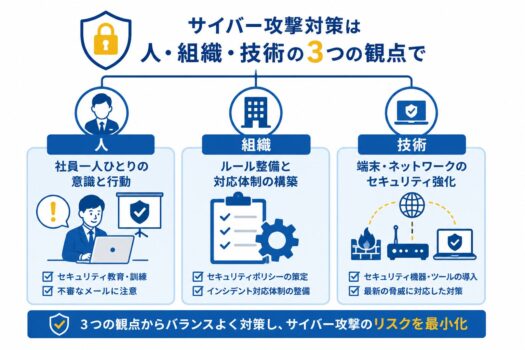
では、企業はサイバー攻撃に備えて何をすればよいのでしょうか。対策は一つではなく、「人」「組織」「技術」の3つの観点から考えることが重要です。
例えば、不審なメールを開くなどの人的なミスを防ぐ「人」の対策、情報の扱い方を決める「組織」の対策、端末やネットワークへの侵入を防ぐ「技術」の対策が必要です。
ここでは、企業が取り組みたい基本的な対策を3つの観点から解説します。
人に関する対策|社員にセキュリティ対策の方法を周知・徹底してもらう
まず必要なのが、社員一人ひとりが適切に行動できるようにする「人」の対策です。
サイバー攻撃には、不審なメールを開かせたり、偽サイトにID・パスワードを入力させたりするなど、社員の判断ミスを利用する手口があります。そのため、「何をしてはいけないか」だけでなく、「不審なメールを受け取ったらどうするか」まで社員が判断できるようにすることが重要です。
具体的には、以下のような対策を周知・徹底しましょう。
| 対策 | なぜ必要なのか |
|---|---|
| 不審なメール・添付ファイルを開かない | 偽サイトへの誘導やウイルス感染を防ぐため |
| 業務情報を無断で持ち出さない | 社外への情報流出を防ぐため |
| パスワードを使い回さない | 1つのパスワードが漏れた際の被害拡大を防ぐため |
| 研修・訓練を行う | 実際に攻撃を受けたときに正しく判断・行動するため |
社員自身が判断しなければならない場面で、適切に行動できる状態をつくることが人の対策です。
組織に関する対策|情報管理のルールと対応体制を整える
次に必要なのが、会社として情報を守る「組織」の対策です。
社員によってセキュリティの知識には差があります。また、重要な情報へのアクセス範囲や、サイバー攻撃を受けた際の対応まで各社員の判断に任せれば、誤操作や初動の遅れによる被害の拡大につながる可能性があります。
そのため、社員一人ひとりの知識や判断だけでは対応できない部分を、会社の仕組みで補う必要があります。
具体的には、以下のような対策があります。
| 対策 | なぜ必要なのか |
|---|---|
| 情報にアクセスできる人を限定する | 誤操作や不正利用による影響範囲を抑えるため |
| 異動・退職時に不要な権限を削除する | 必要のない人が情報へアクセスできる状態を残さないため |
| 情報の保存・持ち出しルールを決める | 重要な情報が適切に管理されない状態を防ぐため |
| 被害発生時の連絡・対応手順を決める | 発見から報告・対応までの遅れを防ぐため |
社員の誰もがリテラシーがあることを前提にせず、迷ったり間違えたりしても被害が広がりにくい仕組みを会社側で整えることが重要です。
技術に関する対策|会社端末や社内ネットワークのセキュリティを強化する
最後に必要なのが、人の注意や社内ルールだけでは防げない攻撃に備える「技術」の対策です。
サイバー攻撃には、社員をだます手口だけでなく、OSやソフトの脆弱性、社内ネットワークなど、システムそのものの弱点を狙う攻撃もあります。
こうした攻撃は社員の注意や組織の対策だけでは防げないため、端末やネットワークを守る技術的な対策が必要です。
代表的な対策には、以下があります。
| 対策 | なぜ必要なのか |
|---|---|
| OS・ソフトを最新の状態にする | 修正されていない脆弱性を狙われるリスクを減らすため |
| 多要素認証を設定する | ID・パスワードが漏れても不正ログインされにくくするため |
| ウイルス対策を行う | ウイルスなどを検知・防御するため |
| データをバックアップする | データが暗号化・破損した場合の復旧に備えるため |
| セキュリティ対策ツールを導入する | ネットワークを通る不審な通信を監視・制御するため 例)ファイアウォール・アンチウイルスなど |
社員や組織が注意するだけでは防げない攻撃を、端末やネットワーク側でも検知・防御できるようにすることが技術的対策の役割です。
\自社のセキュリティ対策に不安がある方へ/
サイバー攻撃対策には目的に合ったセキュリティ機器・ツールが必要
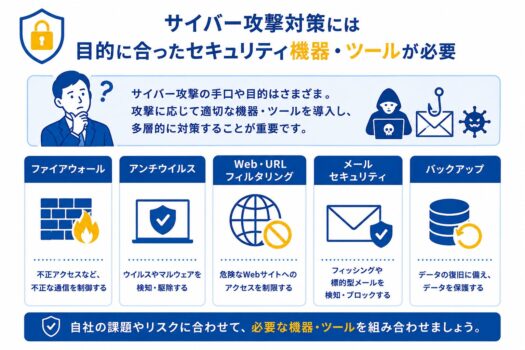
サイバー攻撃を技術面から防ぐには、攻撃の手口に合わせて適切なセキュリティ機器やソフトを利用する必要があります。
たとえば、不正アクセスを防ぐもの、ウイルスを検知するもの、危険なWebサイトへのアクセスを制限するものなど、ツールによって役割は異なります。
ここでは、代表的なサイバー攻撃に対して、どのようなセキュリティ機器・ソフトが使われるのかを紹介します。
企業のサイバー攻撃対策に使われる主な機器・ツール
サイバー攻撃に備えるための代表的なセキュリティ機器・ソフトと、その役割は以下のとおりです。
| 機器・ツール | 主な役割 | 主な対策対象 |
|---|---|---|
| ファイアウォール | ネットワークの出入口で通信を確認し、不正な通信を制御する | 不正アクセスなど |
| IDS・IPS | ネットワークを監視し、攻撃や不審な通信を検知・遮断する | システムの弱点を狙った攻撃など |
| アンチウイルス | ウイルスなどを検知・防御する | ウイルス・マルウェア |
| Web・URLフィルタリング | 危険なWebサイトへのアクセスを制限する | 危険・不適切なWebサイトへのアクセス |
| メールセキュリティ | 不審なメールや添付ファイル、URLなどを検査する | フィッシング・標的型メールなど |
| EDR | パソコンなどの動きを監視し、侵入後の不審な動きを検知・対応する | ランサムウェア・マルウェアなど |
| 多要素認証(MFA) | パスワード以外の認証を追加する | アカウントの不正利用 |
| DDoS対策サービス | 大量の不正な通信を検知・遮断する | DoS・DDoS攻撃 |
| バックアップ | データを別の場所に保存し、被害発生時の復旧に備える | ランサムウェア・データ破損など |
| SASE | 社内・社外両方のネットワーク接続とセキュリティ機能をクラウド上でまとめて提供する | テレワーク・クラウド利用時などの通信 |
このように、サイバー攻撃対策に使われる機器・ツールは、守る対象や役割によって異なります。
複数のサイバー攻撃に備えるには、それぞれの役割を理解したうえで必要な対策を組み合わせることが大切です。
ただし、対策する範囲が広がるほど、導入・設定・管理する機器やツールも増えていきます。そこで、ネットワークのセキュリティ対策については、複数の機能を1台にまとめて管理できる「UTM」を利用する方法があります。
次項では、UTMでどのような対策をまとめられるのか、導入するメリットとあわせて解説します。
複数のセキュリティ対策をまとめるならUTMがおすすめ
前項で紹介したように、企業のサイバー攻撃対策には、ファイアウォールやアンチウイルスなどさまざまな機能があります。
しかし、複数の機器を個別に導入すると、コストがかさむうえ、設定や管理の対象も増えてしまいます。
そこで、複数のセキュリティ対策機能を1台にまとめた「UTM(統合脅威管理)」がおすすめです。
ここでは、UTMでできることや導入するメリットを紹介します。
UTMとは|1台で不正アクセスやウイルスなどをまとめて対策できる機器
UTM(Unified Threat Management/統合脅威管理)とは、複数のセキュリティ機能を1台にまとめ、社内ネットワークをさまざまな脅威から守るセキュリティ機器です。
インターネットと社内ネットワークの間に設置し、通信を確認することで、不正アクセスやウイルスなどの侵入を防ぎます。
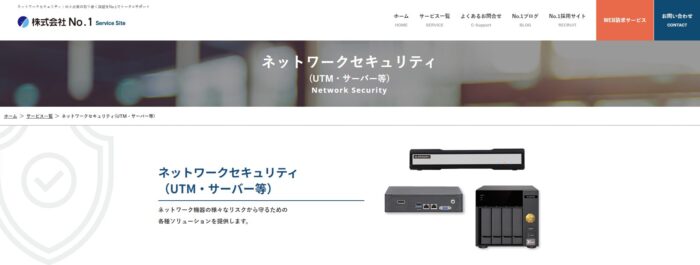
たとえば、ミツモルが取り扱うUTM「NA-GP5000std」には、以下のような機能が搭載されています。
- ファイアウォール:不正な通信を制御する
- IDS・IPS:不正な侵入を検知・防御する
- アンチウイルス:ウイルスなどを検知して防御する
- Webフィルタリング:危険なWebサイトなどへのアクセスを制限する
- スパムメール制御:迷惑メールなどを判定して制御する
- アプリケーション制御:業務上不要・危険なアプリケーションの通信を制御する
このように、不正アクセスやウイルス、危険なWebサイトなど、異なる脅威への対策を1台にまとめられることがUTMのメリットです。
参照:No.1 ソリューション「ネットワークセキュリティ(UTM・サーバー等) 」(2026年8月20日)
複数のセキュリティ機器を個別に導入・管理する負担を減らせる
UTMはセキュリティ対策を強化するだけでなく、複数の機器を個別に導入・管理する負担を減らせることもメリットです。
ファイアウォールや不正侵入対策、ウイルス対策などを別々の機器で用意すると、それぞれの設定や管理が必要になります。
UTMは、1台に複数のセキュリティ機能が備わっているため、それぞれを個別に導入する場合と比べて、設定や管理をまとめて行いやすいのが特徴です。
また、ミツモルのUTM「NA-GP5000std」では、ネットワークの状況を確認できる管理レポートを日報・週報・月報で送信する機能も備えています。
そのため、セキュリティ対策に多くの人員や時間を割きにくい企業でも、管理にかかる負担を抑え、本来の業務を圧迫せずにセキュリティ対策を続けやすくなります。
参照:No.1 ソリューション「ネットワークセキュリティ(UTM・サーバー等) 」(2026年8月20日)
ミツモルならUTMの選定から設置・導入後までサポート
UTMを導入したくても、「どの製品が自社に合うのか」「必要な機能や性能が分からない」という担当者もいるでしょう。
ミツモルでは、複数のUTMを取り扱っており、利用環境に合わせた機器の提案から、エンジニアによる設置、導入後のアフターフォローまで対応しています。
専門知識がなくても、自社に必要なUTMの選定から設置・導入後までまとめて相談できるため、担当者の負担を抑えながらセキュリティ対策を進められます。
\サイバー攻撃に備えられる環境を整えたい方へ/
よくある質問
サイバー攻撃の対策は何から始めればよいですか?
まずは、「人・組織・技術」の3つの観点から、現在できている対策と不足している対策を確認することから始めましょう。
サイバー攻撃対策は、社員への注意喚起だけ、セキュリティツールの導入だけでは十分とはいえません。例えば、以下のような基本的な対策ができているか確認します。
| 観点 | まず確認したいこと |
|---|---|
| 人 | 不審なメールへの対応方法やパスワード管理のルールなどを社員に周知・教育できているか |
| 組織 | 情報へのアクセス権限や、被害発生時の連絡・対応手順を決めているか |
| 技術 | OS・ソフトの更新やウイルス対策、バックアップなどを行っているか |
対応できていない項目を把握したうえで、自社のリスクに応じて優先順位を決め、必要な対策を進めることが重要です。
サイバー攻撃対策にかかる費用相場はどれくらいですか?
サイバー攻撃対策に一律の費用相場はなく、企業規模や実施する対策によって大きく異なります。
参考として、IPAの2024年度調査では、情報セキュリティ対策への投資額について回答した中小企業の単年度換算の平均額は60万円でした。また、実際に投資を行っている企業に限ると平均188万円となっています。
ただし、この金額は特定のセキュリティ機器だけにかかる費用ではなく、IT機器・設備の導入やセキュリティサービス、社員教育などを含む情報セキュリティ対策全体への投資額です。
実際にかかる費用は、どの対策を行うかによって変わります。
たとえば、ネットワークのセキュリティ対策としてUTMを新規導入する場合は、月額約10,000~20,000円が目安です。(※)
そのため、平均額だけで予算を決めず、自社に必要な対策を整理したうえで、それぞれの費用を確認しましょう。
※ミツモルのUTMの場合。ご提案する機種やリース期間などによって月額料金は変動します。
参照:IPA 独立行政法人 情報処理推進機構「「2024年度中小企業等実態調査結果」速報版を公開 | プレスリリース」p146(2026年8月19日参照)
サイバー攻撃を受けた場合、どんな対応をするべきですか?
サイバー攻撃を受けた場合は、「検知・初動対応」「報告・公表」「復旧・再発防止」の順に対応します。
IPAでは、セキュリティインシデント発生時の対応を、大きく3段階に分けています。
| 手順 | 主な対応 |
|---|---|
| ① 検知・初動対応 | 責任者・経営者へ報告して対応体制を整える。 被害が広がるおそれがある場合は、ネットワークの遮断、対象機器・情報の隔離、システムやサービスの停止などを行う |
| ② 報告・公表 | 二次被害のおそれがある場合は被害者へ報告する。 必要に応じてWebサイトなどでの公表や、個人情報保護委員会・警察・IPAなど関係機関への届出を行う |
| ③ 復旧・再発防止 | 原因や被害範囲を調査して、システムやデータを復旧する。 原因を分析し、技術的な対策や社内ルール、教育、対応体制などを見直す |
なお、IPAは調査に必要な情報が失われる可能性があるため、不用意に機器の電源を切らないよう注意を促しています。
対応方法を自己判断できない場合は、契約している保守会社やセキュリティ事業者などへ相談しましょう。
参照:IPA 独立行政法人 情報処理推進機構「中小企業の情報セキュリティ対策ガイドライン 第4.0版」(2026年8月20日参照)
UTMを導入すれば他のセキュリティ対策は不要ですか?
UTMは主に社内ネットワークを守るための機器のため、社員へのセキュリティ教育や、組織内のルール・対応体制の整備などは別途必要です。
UTMは、主に社内ネットワークの通信を確認し、不正アクセスやウイルスなど複数の脅威からネットワークを守る機器です。
一方で、UTMだけでは以下のような対策までカバーできません。
- 社員へのセキュリティ教育(人の対策)
- 社内ルールや被害発生時の対応体制の整備(組織の対策)
- UTMを経由しない社外からの通信への対策
特に、オフィス・テレワーク・外出先・クラウドなど、社内外からの通信を守る必要がある企業では、SASEなど社外からのアクセスも含めて守る対策との組み合わせが必要になる場合があります。
また、UTMは製品によって搭載機能や性能が異なります。
たとえばミツモルのUTM「NA-GP5000std」には、ネットワークの利用状況をグラフ形式で確認できる管理レポート機能が搭載されています。
このため、自社の働き方やネットワーク環境に合ったUTMを選び、UTMで補えない部分はほかの技術的対策や「人・組織」の対策で補うことが重要です。
参照:株式会社ALEXON「NA-GP5000std」(2026年8月20日参照)
\サイバー攻撃に備えられる環境を整えたい方へ/
まとめ
近年は、生成AIの悪用によってサイバー攻撃が効率化・巧妙化するなど、企業を取り巻く脅威も変化しています。
また、サイバー攻撃は大企業だけの問題ではなく、中小企業が被害を受け、取引先などへ影響が広がる可能性もあります。
そのため、企業規模にかかわらず、自社のセキュリティ対策に不足がないか確認し、継続的に見直すことが重要です。
対策する際は、社員への教育を行う「人」、情報管理のルールや対応体制を整える「組織」、端末やネットワークを守る「技術」の3つの観点から考えましょう。
特に技術面では、不正アクセスやウイルス、危険なWebサイトなど複数の脅威に合わせた対策が必要です。こうしたネットワークのセキュリティ対策をまとめて行う方法として、複数のセキュリティ対策機能を1台に集約したUTMがあります。
人・組織の対策を進めながら、自社に必要な機能を備えたUTMを活用し、サイバー攻撃に備えられる環境を整えましょう。
\サイバー攻撃に備えられる環境を整えたい方へ/